内部脅威検知サービス
Internal Risk Intelligence
まずはお気軽にお問い合わせください



内部脅威は、すべての組織が直視すべき課題です。
内部脅威とは、組織の関係者がデータへのアクセス権限を悪用して、情報を外部へ漏洩したり、情報を改変・破壊するといった不正行為に加え、誤操作など過失が不正行為に近い被害を発生させてしまう、セキュリティ上の脅威を指します。
企業の情報セキュリティにおいては、サイバー攻撃などの外部からの攻撃だけでなく、内部不正や営業秘密の漏洩、退職時の情報持ち出しなど、企業内部から発生するリスクへの対策が重要です。
マネージドUEBA(User and entity behavior analytics)「内部脅威検知サービス」は、ユーザー(PC利用者)の振る舞いを分析するシステムを指します。日本における、マネージドUEBAサービスのパイオニアとして2016年に提供を開始した本サービスは、純国産サービスとして運営されています。
不正操作といった結果ではなく、社員の行動から不正の「予兆」を検知し被害を未然に防ぎます。

日本の組織や就業環境、日本独自のクラウドストレージもカバーした純国産サービスです。
情報の持ち出し発覚まで約30時間で検知が可能。未対策時の平均280日※から飛躍的に改善します。
内部脅威のように根絶困難な課題に対して、社員へのモラル教育やミスを抑制する仕組みだけでは十分な対応とは言えません。
内部脅威検知サービスは、組織が活用しているPC環境が発する、勤怠データや活動ログデータなどの情報を収集し、行動分析AIと分析の専門家であるアナリストが、収集された情報の相関を分析することで人の行動を把握し、不正が発生する「予兆」や「可能性」を発見し、組織の管理者へ通知します。これら内部不正の兆しに気が付くことで、情報持ち出しなどの被害が発生する前に行動を抑止させるなど未然防止に活用いただけます。
内部脅威検知サービスは、すでに自社で収集・保存しているログデータを有効利用いただけます。また、ログを収集していないお客様には、不正検知システムの構築を見据えたログの収集体制構築からのご支援も可能です。
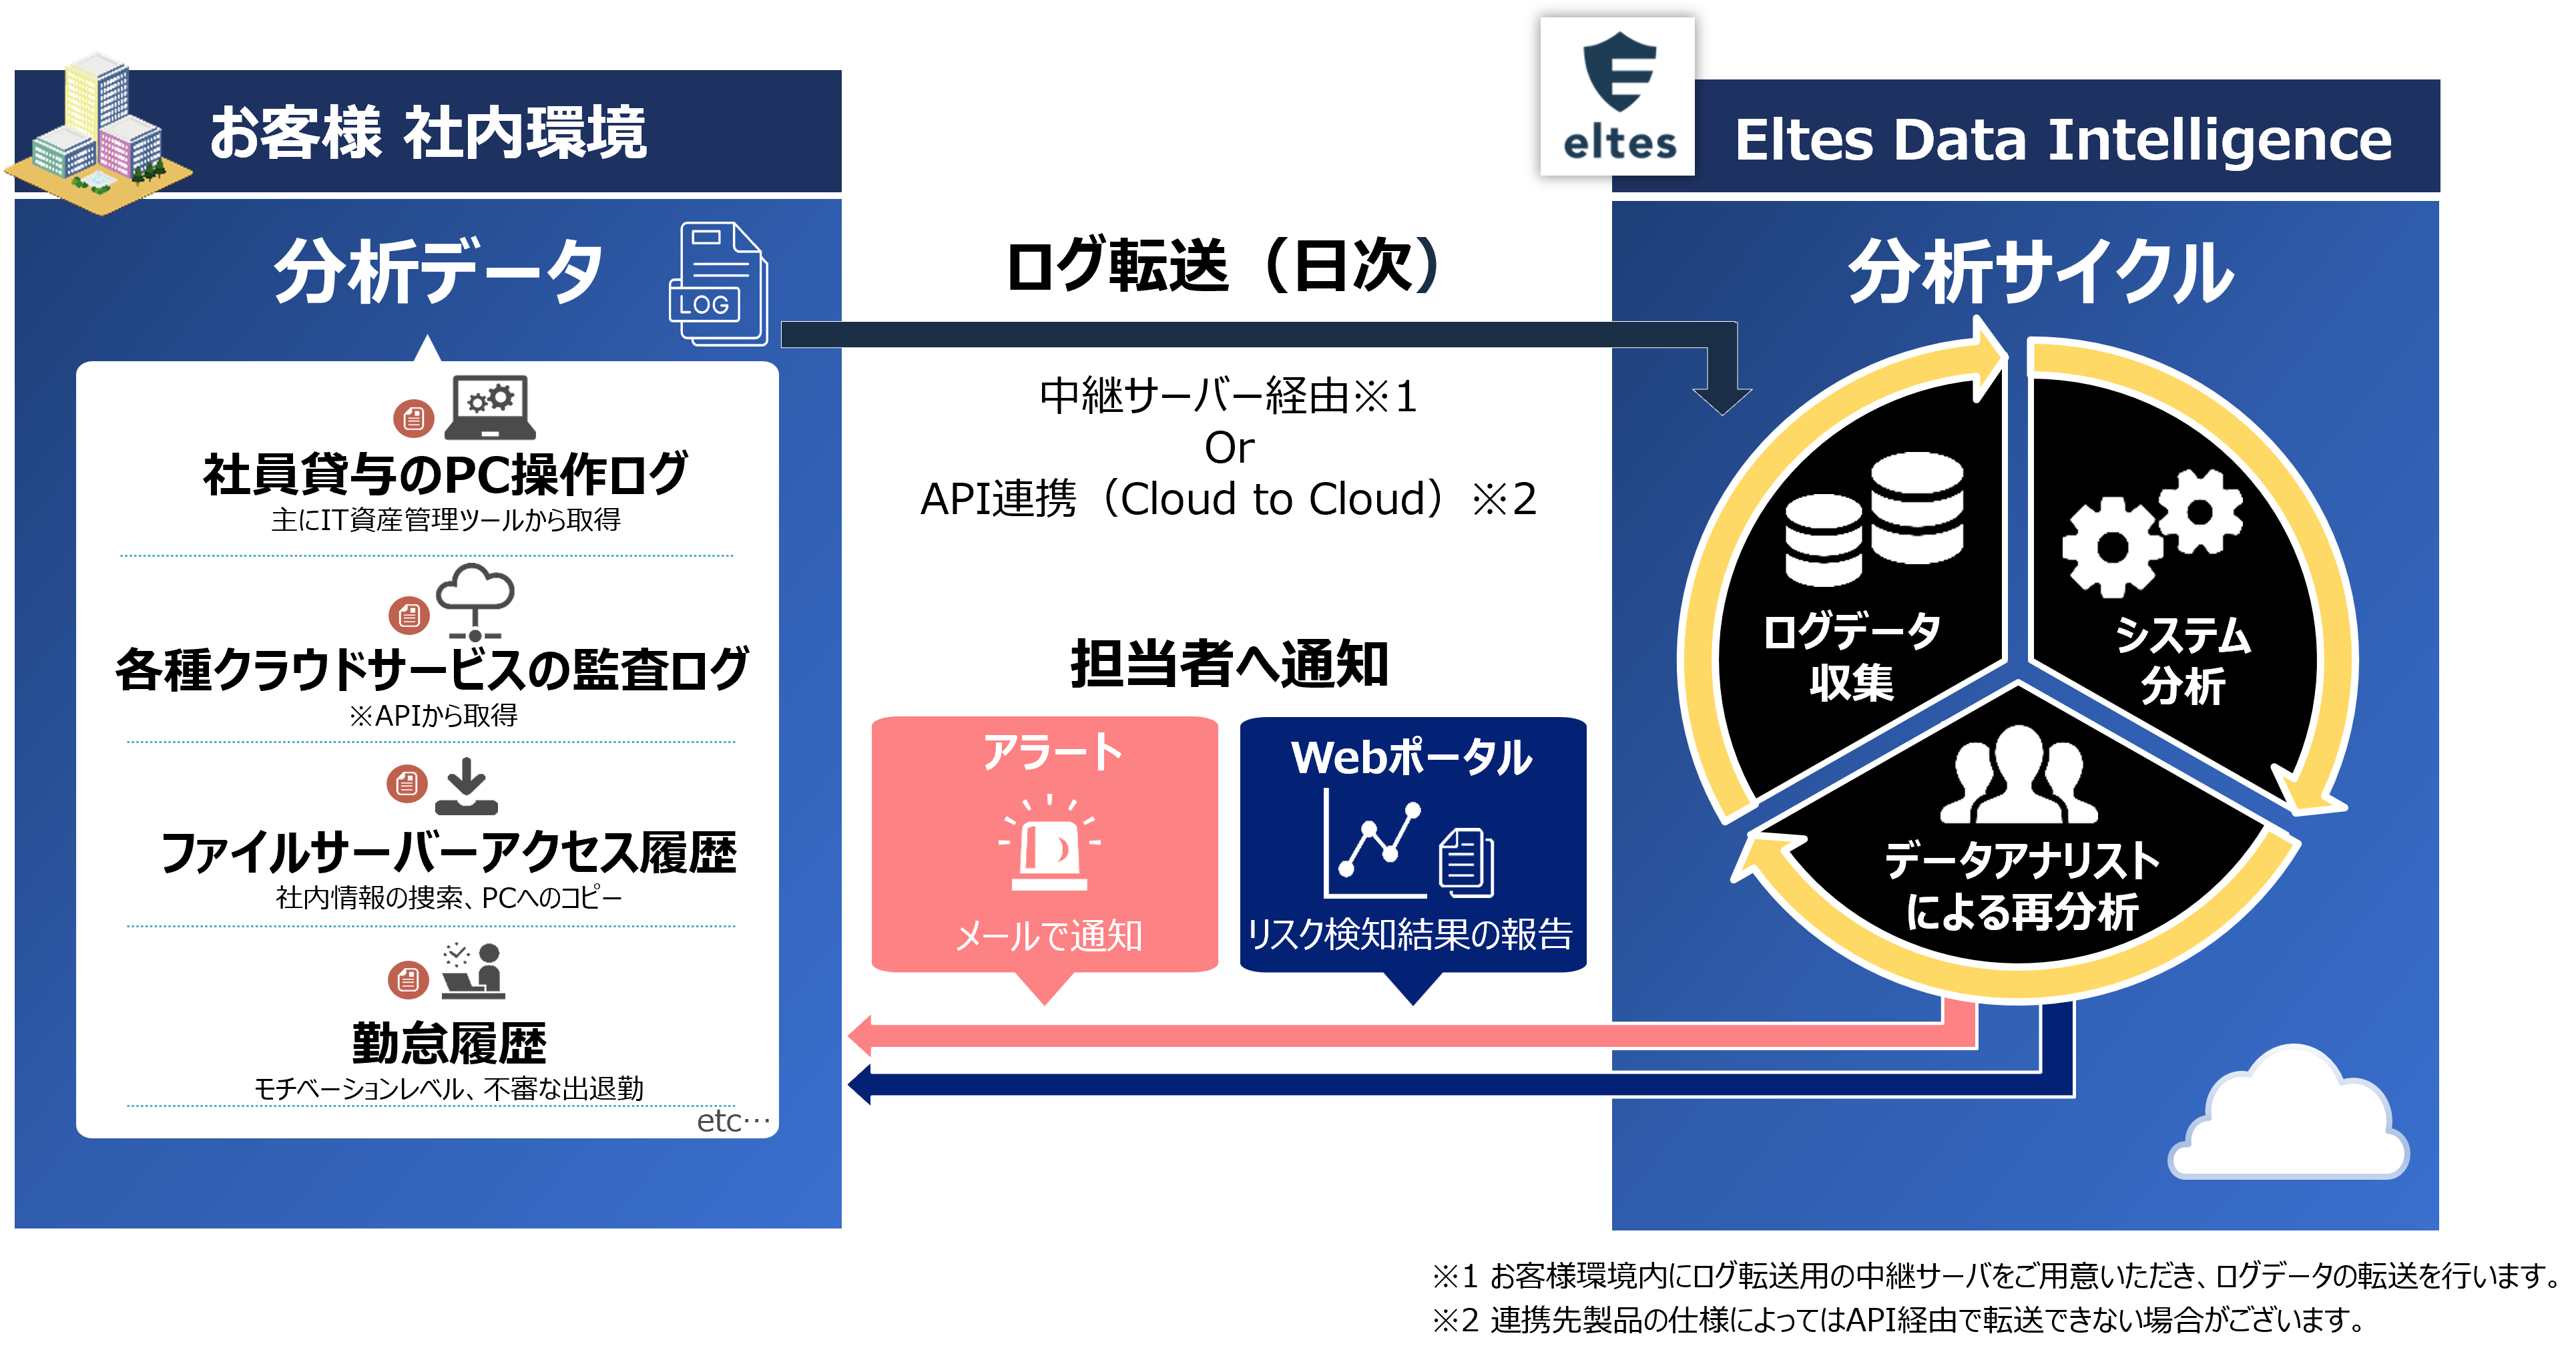
既存のPCログやグループウェアログ、勤怠情報など、社内にあるログデータを一元的に収集し、UEBA技術を駆使して従業員の行動パターンやエンティティの振る舞いを継続的に分析することで、従来のルールベースの検知では困難だった異常行動を検知します。以下に、内部脅威検知サービスが提供する主要な3つの特長を紹介します。
内部脅威検知サービスではエルテスの専門アナリストが導入から運用まで一貫して担当します。AIが過去の行動データから各ユーザーやデバイスのベースラインを機械学習によって自動的に構築し、通常とは異なる振る舞いを検出します。
ただし、AIだけでは複雑な文脈の理解や誤検知のリスクが残る場合もあるため、自動検知後は熟練した専門アナリストによる詳細な確認と深掘りするログ調査を行います。専門アナリストが検知されたアラートの背景を多角的に分析し、企業の実情に即したリスク判断を提供します。これにより、「アラート疲れ」の原因となる誤検知を抑制し、危険な内部不正の兆候に絞って効率的な対応を行うことができます。
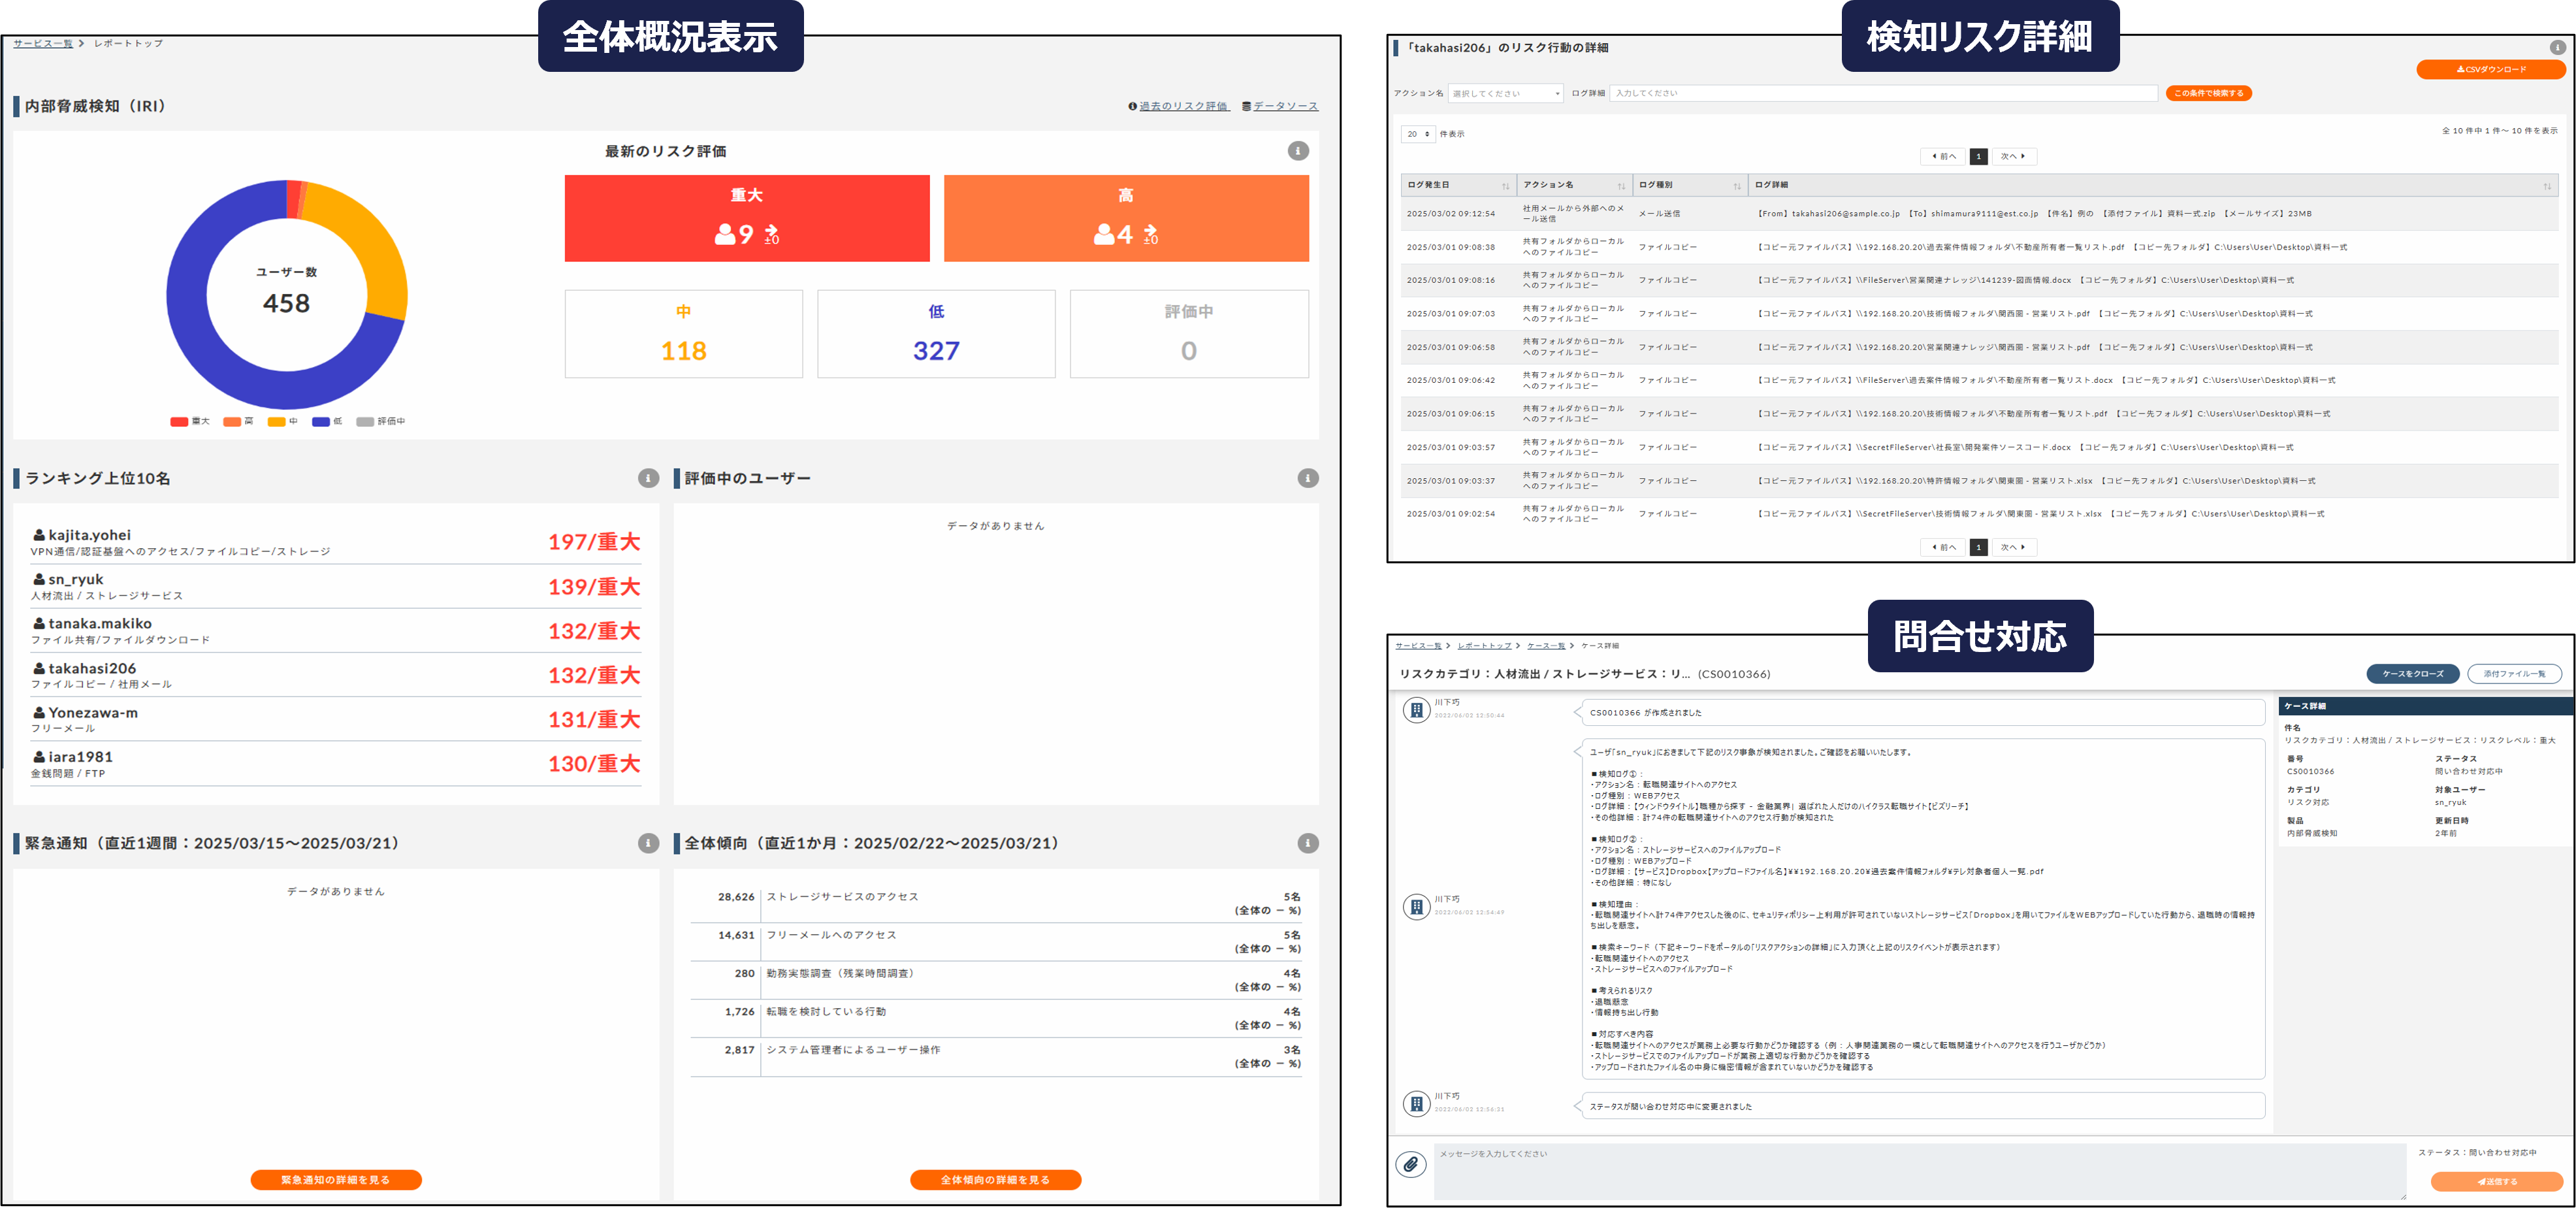
ログ分析の結果は直感的なWebポータルで可視化されます。内部脅威検知サービスのWebポータルでは、各従業員のリスクスコアや注意すべき行動が一覧でき、全社的なリスク傾向もひと目で把握できます。
さらにログが統合表示されるため、異なるログソースを横断したリスク行動の相関関係が見えやすくなります。例えば、勤怠ログとファイル転送ログを合わせて閲覧し、退社後も大量ダウンロードが続いていれば、異常事態の警告と判断できます。「どの従業員が・いつ・何をしたか」が明確に示され、管理部門や経営層への報告資料としても活用可能であり、従来は何時間もかかったログ確認作業が大幅に短縮され、重大な兆候への対応を迅速化できます。
内部脅威検知サービスはクラウド型のマネージドサービスとして提供されるため、初期投資がほとんど不要なのも大きな魅力のひとつです。すでに自社で収集・保存しているログデータをそのまま活用できます。またログ収集体制が未整備な企業向けには、ログ収集の仕組みづくりから支援します。
実際の導入事例では、導入前にコア業務担当者が手作業で確認していた膨大なログも、導入後はログ確認の工数は大幅に削減され、月次でしか行えなかったログ分析が日次に頻度向上し、現場負担が大きく軽減されたといったお声もいただいています。
このように、既存インフラを活かしつつ導入コストと運用コストを抑えたリーズナブルな運用が可能です。
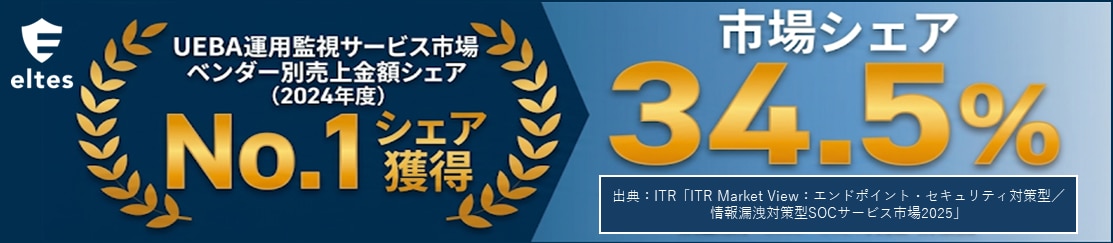
株式会社アイ・ティ・アールが定期的に刊行している市場調査レポート「ITR Market View:エンドポイント・セキュリティ対策型/情報漏洩対策型SOCサービス市場2025」では、国内30ベンダーへの調査に基づいた2023~2024年度売上げ実績、および次年度以降の売上げ予測が掲載されています。この調査では、UEBA運用監視サービス市場において、エルテスのIRIがベンダー別売上金額シェア(2024年度)で34.5%を有し、ナンバーワンシェアを獲得しました。
01 | キックオフMTG 各種タスクとスケジュールの確認、お客様環境のヒアリング等を行います。 |
02 | 各種ヒアリングシート記入(3週間程度) ログ転送環境・分析環境構築する為の監視対象/ログ格納/緊急通知/コンタクト情報シートなどの記入を行っていただきます。 |
03 | 転送環境構築準備(1か月程度)※②と並行して作業を実施する想定 ログ転送サーバ構築、各システムからのログ出力設定、ログ転送/取り込み設定などを行います。 |
04 | 分析環境構築準備(1か月程度) 受信したログの確認、分析時のベースライン作成を行います。また、ヒアリングシートに基づいた初期チューニング・Webポータルの発行作業を行います。 |
05 | サービスイン(キックオフから2か月程度) システム分析、アナリストのデータ分析を開始します。 |
06 | 月次定例会 担当アナリストによる分析結果のご報告を月次定例会にて実施いたします。 |
無料相談でお客様に合った活用方法をご紹介します
内部脅威検知サービスを導入後に検知した実績はこちらです。なお、複数の事案を組み合わせ、案件を特定できない状況で掲載しています。
検知した行動 | ① 社内のオンラインストレージサービスで、本人とは異なるシステム部長のアカウントでログイン |
|---|---|
検知の背景 | ・通常とは異なるアカウントの用 |
対応した部門 | コンプライアンス部門 |
対応した内容 | ① 本人の上長、システム部長からヒアリング |
検知した行動 | ① 社用PCでの転職サイトへのアクセス |
|---|---|
検知の背景 | 本人の転職意向を把握した上での、情報持ち出しを確認 |
対応した部門 | 情報システム部門 |
対応した内容 | ① 本人との面談 |
Q.
A.
従業員 1,000 名規模のお客様の場合の発生率が 0.03%~0.5%となっております。
お客様のチューニング状況や閾値の設定によって変動する可能性はございます。平均して年 5 件程度のアラートが発生しますが、アラート発生の閾値の設定により変化します。
Q.
A.
弊社のサービスはシステムとアナリストによるハイブリッド分析を行います。システム分析ではリスク行動単体で評価するわけではなく、複数行動を時系列での振る舞いを見てリスクのスコアリングを行います。
また、その振る舞いが本当にリスクかどうか、過検知や誤検知がないようにアナリストが再分析をしてリスク評価する仕組みになります。厳選したものがアラートとして上がった場合には、労務担当者などの関係者に内容を連携してから当該社員への聞き込みが行われることが一般的です。
Q.
A.
本サービスは、不正被害が発生する前に思いとどまらせる、もしくは不正と判断される行動を抑止させることが目的であり、社員を守ることが目的であることが伝われば、不満にはつながらないと考えています。
Q.
A.
当社では、振る舞い分析による内部不正の兆候検知に加え、緊急対応サービスとして内部不正ホットラインを提供しております。内部不正に精通した弁護士事務所と連携※し、インシデント発生時の迅速かつ適切な対応を支援する体制を整えています。また、スポットで内部不正診断サービスをご用意しており、組織のセキュリティ状況の健康診断を行うことが可能です。
※弊社では調査の透明性を確保するため、弁護士の紹介業務(手数料の授受を伴う仲介等)を固く禁じております。法的判断にあたっては、お客様と弁護士事務所が直接委任関係を結んでいただく体制をとっております。
分析対象者数やデータソース数量など変動要素により、
お客様とご相談の上価格の調整をさせていただきますので、お気軽にお問い合わせください。