カウンターインテリジェンス総合支援サービス

国際的な技術競争や安全保障環境の変化を背景に、企業・研究機関等が保有する重要技術や営業秘密の保護は、競争力の維持にとどまらず、経済安全保障上の重要な課題となっています。
営業秘密や技術情報が国外に流出する事件も相次いでいる背景には、諜報活動の可能性も考えられます。諜報活動への対抗となる活動が防諜、いわゆるカウンターインテリジェンスです。
カウンターインテリジェンス総合支援サービス「CISENTRA」は、諜報活動による情報流出対策を、Fortis Intelligence Advisory株式会社と、
Internal Risk Intelligenceの協調により提供するものです。
CISENTRAの特徴
警戒対象の明確化
脅威分析と現況把握から、重要技術・人材・接点を整理。優先課題を具体化します。
人・接触・行為の相関分析
内部脅威検知、接触対象デューデリジェンス、セレクターやSNS外的脅威検知を連携させることで、注意すべき事象を捉えます。
継続的な防諜支援
脅威や事業の変化を踏まえ、確認対象・分析条件・教育を継続的に提供します。
カウンターインテリジェンス総合支援サービス
「CISENTRA」とは
人の関わりによる情報流出の予兆を捉える
多くの社員を雇用し、社内外と膨大な情報交換を行うことは、事業の根幹を支える重要な活動です。しかし、昨今発生している情報流出事案や内部不正事案の一部は、外部からの情報要求を契機として提供しているケースもあります。
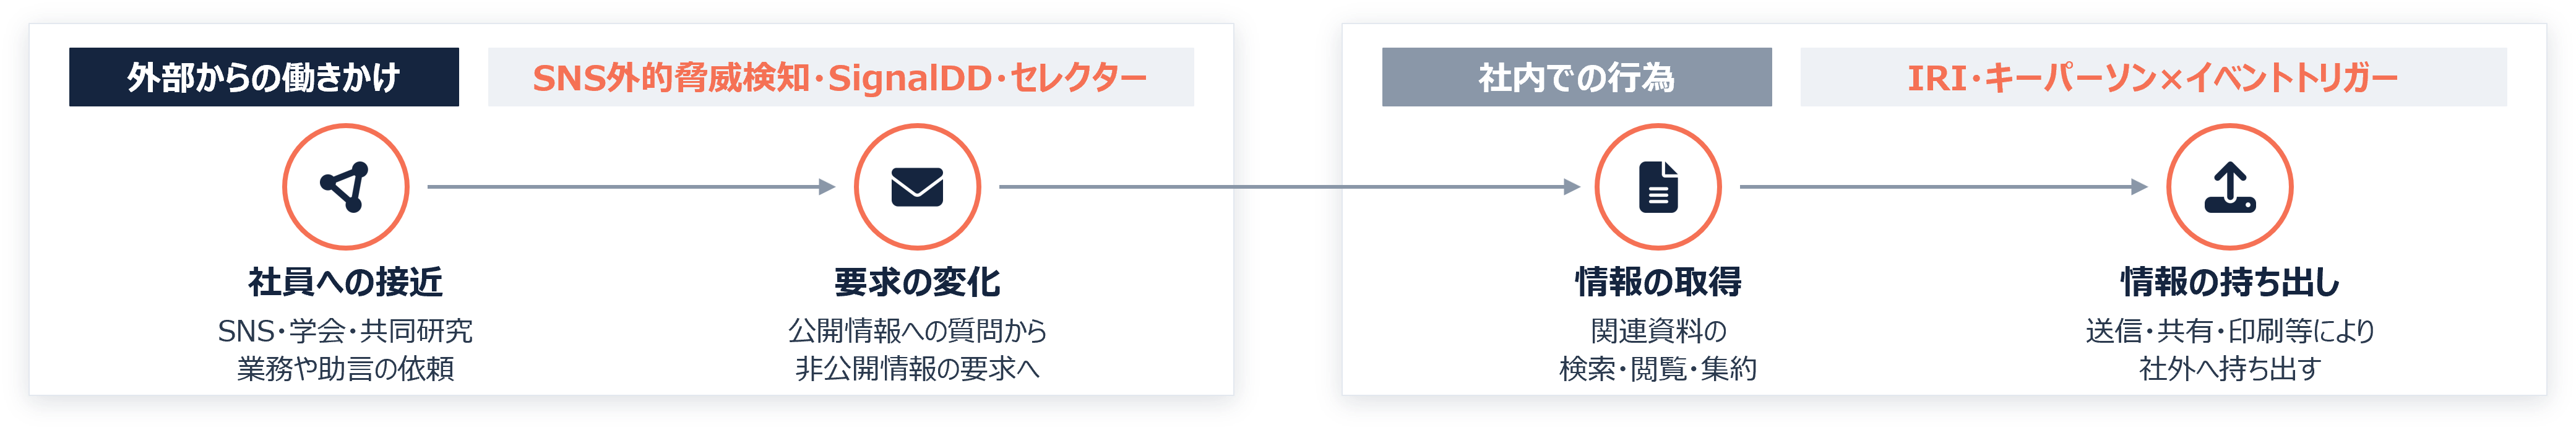
こうした状況に対して、組織が抱えている課題
警戒対象が不明瞭
自社の何が狙われ、どの主体・手法に備えるべきかが具体化できていない。
情報が部門ごとに分散
人事・情報システム・現場がそれぞれ情報を持ち、全体像を把握しにくい。
分析・見直しが続かない
専門知見や担当者の時間が限られ、分析や対策の見直しを継続できていない。
CISENTRAは、重要な技術や営業秘密などに関与する守るべき人材の洗い出しと、社内外との交流を把握したうえで、諜報活動の痕跡がないかを日々見届け、重大な情報流出の兆しを発見します。
カウンターインテリジェンスの基本機能を集約
カウンターインテリジェンスに取り組む際に必要となる、保護対象の明確化、内部脅威の検知、外部接触管理、教育を提供します。
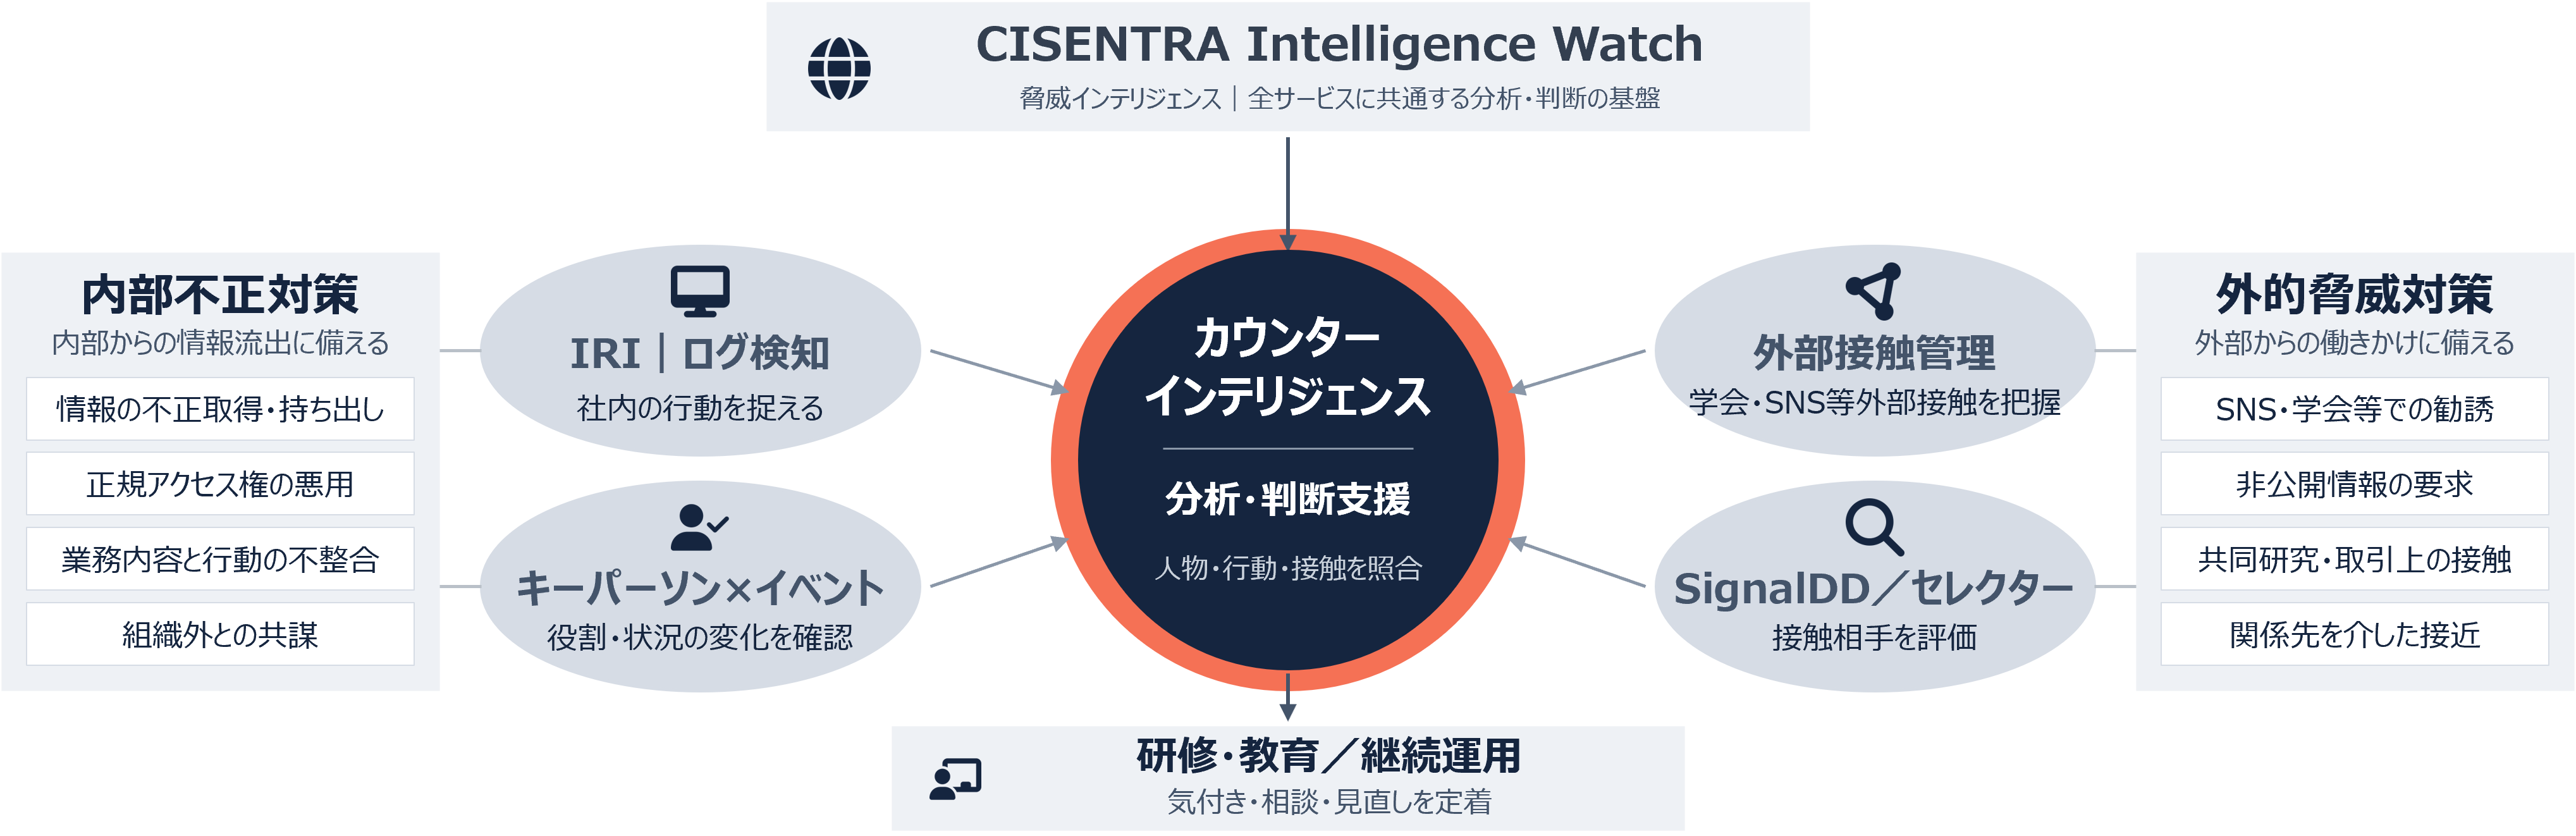
「CISENTRA」サービス提供の流れ
01 | 診断・課題共有 保護対象の重要技術、対象部門、懸念する接触、行為既存対策の状況をヒアリングし、カウンターインテリジェンスの実装に向けたコンサルティングを実施 |
02 | 脅威分析・重点設定 脅威アクター・手法の分析貴社の技術・人材と照合警戒する対象と接点を整理 |
03 | 範囲の設定・準備 対象者・アカウント・ログ情報の取扱い・確認手順分析条件・報告方法 |
04 | 運用・見直し 分析結果のご報告追加確認・対応判断の支援重点対象と条件の見直し |
諜報活動による被害事例
被害事例1
日本企業A社における元研究員の技術流出事件
日本企業A社の元研究員は、2018年8月~19年1月に、電子材料の製造工程に関する機密情報を中国企業の社員にメールで2回送信したとされる。この元研究員はLinkedInで中国企業から「共同研究・技術協力」のオファーを受け、機密情報を漏えいした。その後、元研究員は他国の企業に転職した。
被害事例2
国立研究関連法人における技術流出事件
2018年、国立研究関連法人の中国籍の主任研究員は、以前からメールでやり取りしていた中国企業に自らが国立研究関連法人で研究に参加している研究データを送り、不正競争防止法違反で逮捕された。同研究員は中国の「国防七校」で博士号を取得したほか、北京理工大学でも兼職するなどしていた。
Fortis Intelligence Advisory株式会社(FIA)とは
Fortis Intelligence Advisory株式会社(FIA)は、経済安全保障およびカウンターインテリジェンスの専門知見と、AI・データ解析技術を組み合わせ、企業の重要技術・情報・人員・組織を守るインテリジェンス・ファームです。
カウンターインテリジェンス領域における脅威インテリジェンスの提供、流出経路の評価から、管理体制の構築、対策の設計・実装、教育・訓練までを支援しています。
カウンターインテリジェンス領域における脅威インテリジェンスの提供、流出経路の評価から、管理体制の構築、対策の設計・実装、教育・訓練までを支援しています。
よくある質問
Q.
新しいシステムの導入や、ログを社外に預ける必要はありますか?
A.
内部脅威検知サービスは、お客様の既存環境(IT資産管理、グループウェア、SASE/SSE、ストレージ、勤怠など)のログを日次で転送いただき、分析します。分析できる内容は取得可能なログの項目によって異なり、必要に応じて分析用システムの導入が必要となる場合があります。
セレクターはお客様のメール環境に設定し、送受信メールと照合します。
Q.
CISENTRAの導入にはどのくらいの期間が必要ですか?
A.
初期調査に1か月程度、その後の情報収集や分析の調整などに3~6か月程度の期間が必要となります。
Q.
サービスの導入費用はどのくらいですか?
A.
対象者や利用範囲など、ご要望に応じて異なります。
Q.
一部のサービスだけを利用することはできますか?
A.
8つのサービスから、お客様の課題に応じて必要なものを組み合わせてご利用いただけます。
Q.
海外の子会社や従業員にも対応できますか?
A.
海外の現地子会社を含め、対応可能です。ただし、分析システムが日本国内で運用されているサービスについては、データの転送制限などにより対応が難しいケースがあります。
Q.
CISENTRAの導入対象とならない業種・業態はありますか?
A.
業種や業態による制限はありません。公共性の高い事業、機微な情報や機密情報を扱う企業、諜報活動の対象となる可能性がある役職など、カウンターインテリジェンスを必要とするケースで導入効果が高いと考えられます。