生成AI関連リスクレポート|2026年9月
この記事におけるポイント
- 今回の事例は、委託業務の現場で、要配慮個人情報が私用の生成AIに入力されたものであり、「個人のミス」ではなく組織の情報管理や委託先の管理体制の問題である
- 要配慮個人情報は1件でも、個人情報保護委員会への報告と本人への通知の対象であり、期限は会社が事態を知った時点から進むため、気づいたらすぐ上長や担当部門へ報告することが重要
- 誤って生成AIに入力してしまった場合は、証拠保全を行わずにチャットを削除することは避け、「証拠保存→拡大防止→影響評価→報告→消去確認」の順で対応する
- 一度、生成AIに入力した情報は完全には消せない場合があるため、ルールや教育、技術、利用状況の可視化、委託先管理、報告しやすい文化の醸成など、安全に使える環境を整えることが最重要である
日本国内でも生成AIの業務利用が一般化していく中、2026年9月に相次いで生成AIへの個人情報誤入力の事案が公表されました。この事例は、生成AIへの不適切なデータ入力に伴う外部流出リスクが単なる一従業員の操作ミスにとどまる話ではないという点に留意する必要があります。
組織全体の情報ガバナンスの欠如や、業務委託先に対する管理監督(個人情報保護法第25条)の不備、セキュリティ・コンプライアンス態勢の形骸化といった様々な要因が絡み合って発生するリスクであると理解しておきましょう。
万が一、誤って不適切なデータを生成AIに入力してしまうなどのインシデントが発生した場合、企業としてどのような対応をおこなうべきなのか、また、そもそもそういったリスクを発生させないようにするためには企業としてどのような対策が講じられるのかについても紹介していきます。
▶ユーザーの検索行動が変化生成AI時代における新たな企業リスクとは【無料】ダウンロード
2026年9月に発生した事例概要
2026年9月、生成AIへの個人情報の誤入力に関する事例が相次いで公表されました。
健康保険組合から健康支援に関する業務を受託していた企業では、業務のために委託元から個人情報を提供され社内の管理システムに登録していました。それらの個人情報を、組織の承認を受けていない私用の生成AIに誤ってアップロードしてしまい、その結果、外部に流出した可能性が生じたというものです。
対象となった情報には、氏名などの基本情報に加え、健康状態に関する要配慮個人情報が含まれており、発覚後、企業は委託元に速やかに報告、データの提供元と個別に調整、対象者本人への連絡とお詫びを行っています。
別の事例では、ある自治体が民間事業者に委託した保健関連の事業で、受託業者の担当者が、自治体から提供された住民の個人データを、個人用の生成AIサービスに誤ってアップロードしてしまったケースも発生しています。入力した生成AIサービスはセキュリティが担保されていないものであり、入力された情報には、健診結果や生活習慣に関するデータも含まれていました。
どちらの事例にも共通しているのが、「委託された業務の現場で、要配慮個人情報が、組織の管理が及ばない個人用の生成AIに入力された」という点です。ここから、次の2つのリスクが見えてきます。
1.要配慮個人情報の取扱いに関する統制が不十分
要配慮個人情報とは、病歴や健診結果など、本人が差別や偏見などの不利益を受けないよう、法律上特に慎重な取扱いが求められる情報を指します。
個人情報保護委員会では「要配慮個人情報」は以下のように定義されています。
この法律において「要配慮個人情報」とは、本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実その他本人に対する不当な差別、偏見その他の不利益が生じないようにその取扱いに特に配慮を要するものとして政令で定める記述等が含まれる個人情報をいう。
無料版や個人向けの生成AIの多くは、初期設定のままだと、入力内容をAIの学習やサービス改善に使う場合があります。学習に使わない設定をしないまま入力すると、本人の同意なく第三者に提供したと評価されるおそれがあります。また、一度AIに取り込まれた情報を後から完全に消すことは困難です。
2.委託先の管理(監督)が行き届いていない
2つの事例は、いずれも業務を受託した側の現場で起きています。しかし委託元にも、委託先が個人データを適切に扱っているかを監督する責任があります。根拠となるのは、民間事業者であれば個人情報保護法第25条、自治体であれば同法の行政機関等に関する規定です。委託先での個人用AIの利用を防げなかったことについて、委託元の監督体制も問われることになります。
特に公的な事業では、住民の信頼が損なわれると、事業への参加を控える人が増えるなど、事業の運営そのものに影響が及ぶおそれもあります。
▶現場の「ルールはあるが使われない」を脱する生成AI活用術【無料】ダウンロード
企業や自治体が正式発表した理由
今回の事例で企業や自治体が速やかに公表したのは、単なる謝罪のためではありません。背景には、大きく3つの理由があると考えています。
理由1:個人情報保護法第26条に基づく委員会報告および本人通知義務
個人データが漏洩した場合、または漏洩したおそれがある場合、一定の条件に当てはまると、事業者は個人情報保護法第26条に基づき、個人情報保護委員会への報告と本人への通知を行わなければなりません。特に、健康診断の結果や病歴などの「要配慮個人情報」は、たとえ1件でも報告の対象になります。今回の2つの事例は、いずれもこれに該当します。
対応 | 期限の目安 | 主な内容 |
委員会への速報 | 事態を把握してから概ね3~5日以内 | 何が起きたか、対象データ、初動対応 |
委員会への確報 | 30日以内(不正な目的によるおそれがある場合は60日以内) | 原因、影響範囲、再発防止策 |
本人への通知 | 速やかに | 事態の概要、注意してほしい点、問い合わせ窓口 |
※本人に直接連絡できない場合は、公表などで代わりに知らせることが求められます。
報告義務は「漏洩が確定したとき」ではなく、「漏洩したおそれがある段階」で生じます。期限は会社が事態を知った時点から進むため、現場判断のみで事故の報告を躊躇・停滞させると、組織全体の対応遅延につながります。誤入力に気づいたら、すぐに上長や担当部門へ報告することが最も大切です。
理由2:二次被害防止と社会的説明責任
公表には、本人や関係者に注意を呼びかけ、なりすましや詐欺といった二次被害を食い止める役割があります。生成AIに入力した情報は、サービスの設定によってはAIの学習に使われ、他の利用者への回答に含まれてしまう可能性が指摘されています。被害を最小限に抑えるには、早めの周知が欠かせません。
また、事実を隠したり公表が遅れたりすると、後から発覚したときに信頼が大きく損なわれます。原因、責任の所在、再発防止策を組織自ら示すことが、信頼回復の出発点になります。なお、個人情報保護委員会も2023年6月に「生成AIサービスの利用に関する注意喚起等」を公表し、個人情報を入力する際のリスクについて注意を呼びかけています。
組織の信頼を守れるかどうかは、初動のスピードで大きく変わります。そして、そのスピードは現場からの報告で決まります。
理由3:委託元・受託者間の管理監督責任
今回の2つの事例のように、委託先でミスが起きても、委託元は「知らなかった」では済みません。委託元には委託先を監督する義務があり、具体的には次の3点が求められます。
- 信頼できる委託先を選ぶこと
- 安全管理のルール(生成AIの利用可否、再委託の制限など)を契約で定めること
- 委託先がルールを守っているか、定期的に確認すること
委託先で事故が起きた場合は、委託先が契約に基づいて直ちに委託元へ報告し、委員会への報告や本人への通知・公表について、両者で調整しながら対応するのが基本的な流れです。
また、自社が委託元の場合も委託先の場合も、どちらも当事者です。自分が関わる委託業務で、契約に生成AIの利用ルールが定められているか、確認する仕組みがあるかを一度見直してみてください。
▶形骸化しない自社ガイドラインの再設計手順【無料】ダウンロード
誤入力発生時の対応手順(インシデント対応実務フロー)
生成AIへの誤入力は、気づいた後の対応によって被害の大きさが大きく変わります。ここでは、誤入力が発生したときの対応を5つのステップで紹介します。
何より大切なのは、誤入力に気づいた本人が、すぐに上長や情報セキュリティ・個人情報の担当部門へ報告することです。個人情報保護委員会への報告期限は会社が事態を知った時点から始まります。自分でチャットを削除して終わりにしてしまうと、証拠が失われ、会社として必要な対応がとれなくなります。
全体の流れは次のとおりです。
- 何が起きたかを記録に残す(証拠保存)
- それ以上広がらないよう手を打つ(拡大防止)
- どんな情報がどこまで影響を受けたかを調べる(影響評価)
- 必要な相手に報告・通知する(報告)
- 最後に情報が消えたことを確かめる(消去確認)
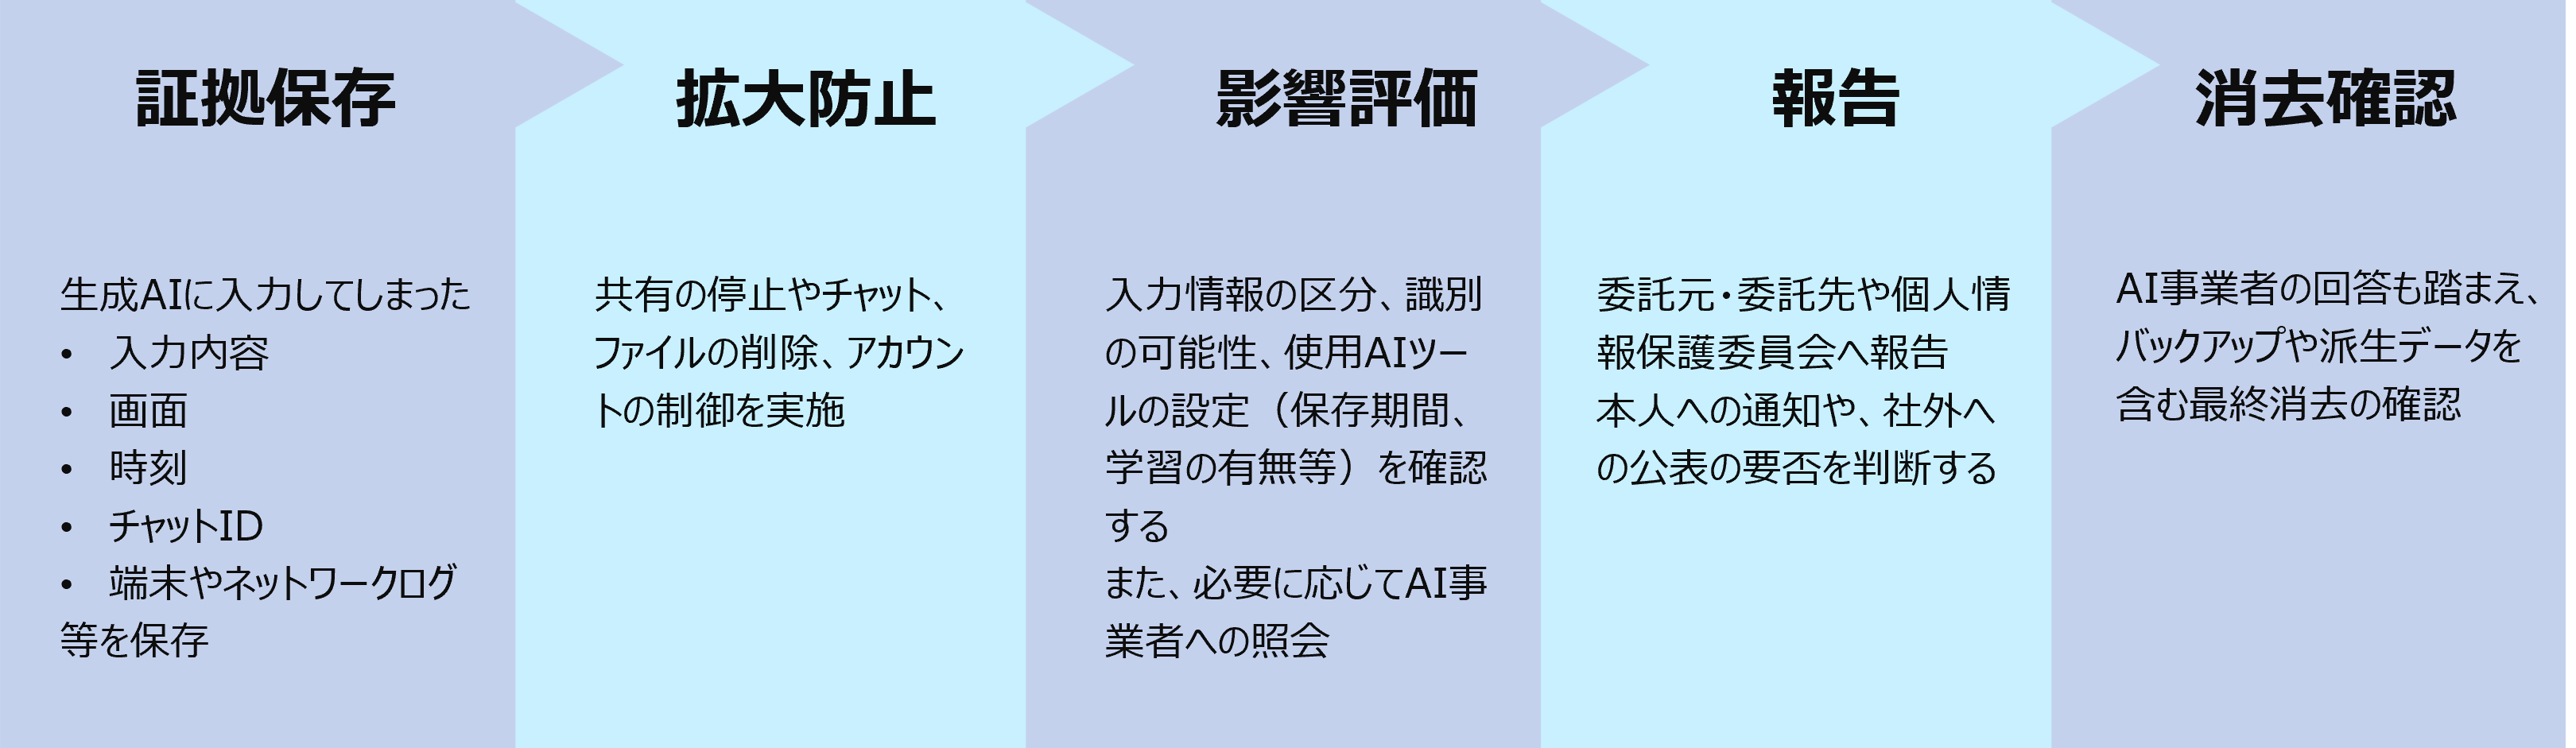
図では一列に並べていますが、実際には影響評価と委員会への速報を並行して進めるなど、複数のステップが同時に動きます。
1.証拠保存
まずは、何が起きたかを正確に把握し、後の報告や原因分析の根拠にします。
慌ててチャット上から削除、またはチャット自体を削除してしまいそうになるかもしれませんが、保存前に削除することは厳禁です。削除は次の「拡大防止」で行うため、この順番を逆にしないことが重要です。
保存するもの
- 入力した内容(テキストや添付ファイル)と、AIの回答
- 画面のキャプチャ(入力画面、チャット履歴、アカウント設定など)
- 入力した日時
- 使用したAIサービス名、アカウント、チャットのID
- 端末やネットワークのログ
2.拡大防止
情報がこれ以上広がらないよう、チャットの共有リンクや公開設定を停止、該当するチャットやアップロードしたファイルの削除、(必要に応じて)アカウントの利用停止やパスワードの変更などのアカウント制御を実施します。但し、チャットを削除したからと言ってAI事業者のサーバーでも削除されるとは限りません。削除で対応が終わるわけではなく、あくまで拡大を防ぐ手段の一つとして対応します。
3.影響評価
同じ誤入力であっても、個人向けの無料版なのか、学習に使われない法人契約の環境なのか等、どのような環境へ入力してしまったのかによってリスクの大きさは大きく変わります。報告や通知が必要かどうか、どの程度の対応が必要かを判断します。
確認すること
- 入力した情報の区分
要配慮個人情報、個人データ、営業秘密、取引先との秘密情報など - 個人を特定できるか
氏名などが直接含まれているか、他の情報と組み合わせると特定できるか - 対象となる人数
- 使用したAIサービスの設定
入力内容が学習に使われる設定か、どのくらいの期間保存されるか - AI事業者への照会(必要に応じて)
学習への利用の有無や、データの保存・削除の状況
4.報告
法律や契約で求められる報告・通知を期限内に行い、二次被害を防ぎます。報告先や内容は一つずつ判断する必要があります。報告期限があるものもあるため、影響評価が終わる前でも、判明している範囲で速報を出すことが重要です。
5.消去確認
入力した情報が確実に消えたことを確かめます。 一度AIの学習に使われてしまった情報は、完全に取り除くことが難しい場合があるため、そもそも入力させないといった予防策が重要になります。
主な対応
- AI事業者に削除を依頼し、消去の状況について回答を得る
- バックアップや、入力データをもとに作られた派生データも含めて、残っていないかを確認する
- 対応の経緯(時系列、やり取り、ログ)を記録に残し、再発防止策につなげる
再発防止・未然防止のための対策
ここまで、インシデント発生後の対応について紹介してきました。しかし、一度入力した情報は完全には削除できない場合もあります。そのため、何より大切なのは、そもそも不適切な情報を生成AIに入力させない、企業が承認していない生成AIツールを使わないことです。人は必ずミスをするという前提に立ち、一つの対策に頼らず、複数の対策を重ねることが重要です。
主な対策として、以下のような案が挙げられます。
- ルールの整備
入力してはいけない情報や、業務で使ってよいAIサービスを明確にする - 教育・研修
リスクや具体的なNG例を、立場に応じて繰り返し伝える - 技術的な対策
個人情報の入力を検知・ブロックする仕組みや、学習に使われない法人向けのAI環境を整える - 利用状況の可視化
ログからAIの利用状況を把握し、許可されていないAIの利用を早めに見つける - 委託先の管理
契約で生成AIの利用ルールを定め、守られているかを確認する - 報告しやすい文化づくり
ミスに気づいた人がすぐに報告できる雰囲気をつくる
▶生成AI利用が進まない5つの真因を診断【無料】ダウンロード
まとめ
生成AIは極めて便利なツールです。だからこそ一律に利用を禁止するのではなく、安全に活用できる明確なルールと環境を組織全体で整えていくことが求められます。
しかし、自社に最適なガイドラインや利用規程を一から策定し、現場の運用に定着させる作業は、日々多忙を極める情報システム部門や法務・コンプライアンス部門にとって極めて大きな負担となります。
エルテスでは、生成AIの業務利用に伴うリスクを未然に防ぎ、安全な活用態勢の構築を支援する「生成AIルール策定支援サービス」を提供しています。自社の生成AI運用ルール整備やガバナンス構築に課題をお持ちの担当者様は、ぜひお気軽にご相談ください。
生成AIリスク対策・相談は、エルテスへ