「脅威ハンティング」とは?日本の組織に定着できるのか?
2026年7月31日、サイバーセキュリティ戦略本部は「脅威ハンティングの普及促進・実施等に係る基本方針」(以下、基本方針)を決定し、関連資料を公開しました。
エルテスは、情報システムの運用履歴(ログ)を分析し、従業員による不正やミスの予兆を検知する「内部脅威検知サービス」を提供しています。サイバー攻撃を完全に防ぐことが難しい中、脅威の侵入を前提に、その兆候をいち早く捉える取り組みが重要になっています。
本記事では、内部脅威の分析に取り組んできたエルテスの知見を踏まえ、組織内部に潜む脅威をどのように発見し、継続的な対策につなげるかを解説します。
政府が打ち出す「脅威ハンティング」とは何か
2026年7月31日、国家サイバー統括室サイバーセキュリティ戦略本部が基本方針を決定しました。同じ日に「サイバーセキュリティ2026」と「重要インフラのサイバーセキュリティ対策のための統一基準」も決まっています。基本方針そのものは、2025年12月に閣議決定されたサイバーセキュリティ戦略の記述を受け、サイバーセキュリティ基本法にもとづいて策定されたものです。
基本方針で取り上げられている「脅威ハンティング」という言葉の定義は、次のようにシンプルな1文です。
従来のセキュリティ対策では検知が困難なサイバー脅威を自発的に探索する活動
シグネチャ検知や振る舞い検知といった従来のセキュリティ対策製品では、脅威を検知できないケースがあることを政府が公式に認めたうえで、製品が検知できていない状況でも自発的に脅威を探索する、というものです。重要なことは、検知と探索と言葉を使い分けていることです。
誰が対象なのか、そして誰が対象外なのか
基本方針が掲げる対象組織は、政府機関、独立行政法人、指定法人、重要インフラ事業者等、基幹インフラ事業者、そして重要情報の漏洩が我が国に深刻・致命的な影響を生じさせるおそれがある民間事業者等です。重要インフラは14分野、基幹インフラは15分野258事業者(2026年7月1日時点)とされています。
その他の民間事業者には明確な指定がなく、重要情報の漏洩により深刻・致命的な影響が生じるおそれがある企業という枠組みで示されているため、各社が脅威ハンティングへの取り組みを検討することになります。
いきなり探索から始める設計にはなっていない
基本方針は、脅威ハンティングを従来対策と並行して行うものと位置付けています。情報資産の管理とリスクアセスメントを行い、OSの更新やセキュリティ製品の導入、適切なログ管理を実施したうえで、段階的に高度化する4つの段階として図示されています。
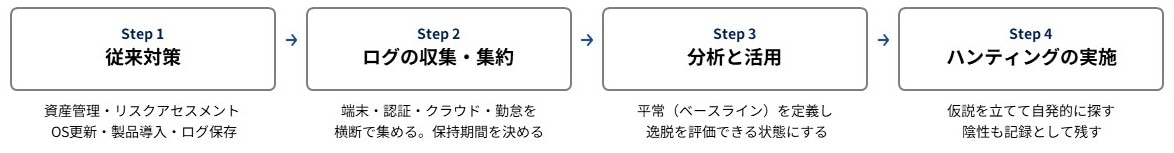
4つの段階は、次のステップへの足掛かりを準備する意味合いがあります。例えば、ログの保持期間が30日しかない環境で長期潜伏した脅威を探すとしても、調査するログそのものが存在しません。
同時に、基本方針では逆向きの効果にも触れています。脅威ハンティングを実施すると、必要なログの不足、管理されていない資産、設定の不備といった対策の穴が見つかると指摘しています。チェックリストの確認だけでは把握できない不備が、実際の取り組みを通じて明らかになることもあります。完璧に整えてから始めるのではなく、まずは検討を始めてみることで足りない部分が明らかになる点が取りあげられています。
脅威ハンティングが必要な理由と海外での状況
道具を持ち込まない攻撃が増えている
従来のマルウェア対策は、乱暴に言えば「持ち込まれた道具を見つける」仕組みでした。実行ファイルのハッシュ値、既知の通信先、見慣れない拡張子。何かが外から入ってくることが前提です。
ところが今の攻撃者は、独自のマルウェアを持ち込まずに攻撃するケースもあります。PowerShell、WMI、PsExec、リモートデスクトップ、資格情報マネージャ。これらにはWindows標準機能と別途導入する正規ツールが含まれ、管理業務でも利用されます。基本方針が「システム内寄生戦術」と訳したLOTL(Living Off The Land)では、侵入後の活動がこれらの正規ツールで行われます。
この手口の何が厄介かというと、ログ上では正規の管理操作と区別しにくい場合があることです。「管理者権限を持つ利用者が管理コマンドを実行した」という1行が残ります。それ自体は、社内で毎日繰り返し発生することがある操作と区別がつきません。そのため、正規ツールの操作記録だけでは判断が難しく、実行主体、時系列、通信先などの追加情報が必要になる場合があります。
5年と11日、2つの数字が示していること
米国では、重要インフラのネットワーク内に少なくとも5年にわたって潜伏していた事案(Volt Typhoonによるもの)が公表され、CISAの共同サイバーセキュリティ勧告(CSA)などの合同勧告が出ました。狙いは情報の窃取というより、有事に社会機能を止めるための足場づくりだったとされています。暗号化も身代金要求もなく、目立った破壊活動が確認されないまま長期間が経過していたわけです。
この5年という期間は確かに長期間ではあります。Google Cloudの脅威インテリジェンス部門であるMandiantの年次調査では、滞留時間の中央値が2023年に10日、2024年に11日と報告されています。重要なのは数字そのものより、この2年間の比較では中央値が1日増えたという点です。ただし、2年間の中央値だけで長期的な傾向を断定することはできません。
同じ調査では、自組織で気づいた場合より外部から知らされた場合のほうが、滞留時間が長いことも示されています。なお、最新のMandiant M-Trends 2026 レポートでは、2025年の世界中央値が14日に増加したと報告されています。この背景には、サイバーエスピオナージ(スパイ活動)などの長期潜伏を狙う攻撃者の影響があると指摘されています。
海外はすでに義務や要求の形になっている
脅威ハンティングは、日本より先に海外で制度化が進んでいます。基本方針も各国の状況に触れており、整理すると次のようになります。特に注目したいのはシンガポールです。対象とされる重要情報インフラに対する実施頻度が法令で定められると、実施したという記録を残す運用まで含めて設計しなければ回りません。現地に拠点を持つ組織では、探索の技術より先に、記録の様式を決める話になります。
- 米国実施の位置づけ: 政府の戦略計画で、差し迫った脅威に対応する中核的な運用手段と位置づけ。CISAに専門部門を設置。
日本の組織への影響: 米国企業との取引や調達において、監視の実施内容を問われる場面が増える。 - 英国実施の位置づけ: 受動的な検知に加え、能動的な防御能力の強化を重視。各組織のSOC(セキュリティ監視を担う拠点)が備えるべき運用能力として整理。日本の組織への影響: SOCの委託契約に、実施頻度や報告様式が盛り込まれていく。
- シンガポール実施の位置づけ: 重要情報インフラの所有者に対し、少なくとも2年に一度の実施を法律で義務づけ。日本の組織への影響: 現地に拠点を持つ組織は、すでに対応が求められる。
- 欧州実施の位置づけ: NIS2指令などでは、リスク管理措置と継続的な監視を要求。脅威ハンティングは、その実現手段の1つとして位置づけられる。日本の組織への影響: EU域内のグループ会社を通じて、日本本社にも対応が求められる。
- 日本実施の位置づけ: 基本方針で普及促進の枠組みを整備し、対象組織に実施を促している。日本の組織への影響: 大手企業の調達要件に盛り込まれ、取引先アンケートなどを通じて現場にも広がっていく。
自社が止まるより、取引先を止めてしまうほうが深刻
基本方針が示す対象組織の一覧を見て、自社は関係ないと判断するかもしれません。しかし、サプライチェーンが高度に発達した現在、何らかの被害により生産現場が止まり、出荷が滞り、顧客への説明に追われる現場は、対象組織の外側にもあります。
こうした、比較的攻略難易度が低い相手を、守りの硬い相手より優先して狙うのは、攻撃者から見れば合理的な選択です。取引のある組織のアカウントをひとつ手に入れて、正規の経路から入るほうが難易度は低くなります。国内でも、自動車部品の供給元がランサムウェアの被害を受けた結果、完成車メーカーの国内工場が一斉に止まった事例が公表されています。侵害されたのは、部品を納入する側の組織でした。
基本方針も、この波及状況について記載しています。
民間事業者における脅威の見落としや侵入の放置は、サプライチェーン等を通じて、同業種の組織のみならず、重要インフラ事業者等や政府機関などに波及し、結果として我が国に深刻・致命的な影響を及ぼす可能性もある。
ここで話の性質が変わります。被害が自社で収まり自社の復旧費用をどう見積もるかという「被害者」としての立場から、部品の供給を止めた側として説明を求められる「ある種の加害者」の立場になるとも言えます。加害者となった場合には、補償、厳しい監査対応、契約更新時の条件変更などの不都合につながります。
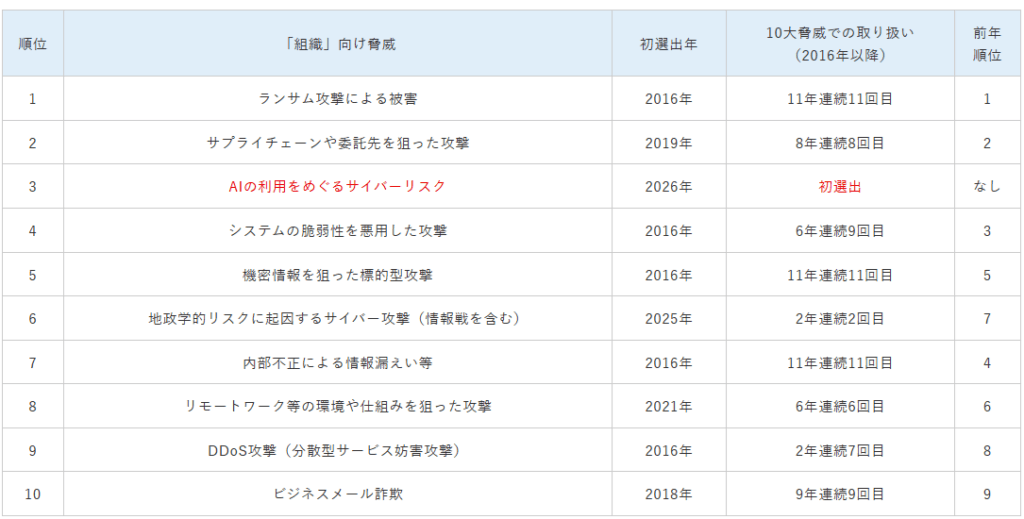 実際、独立行政法人情報処理推進機構(IPA)が公表する「情報セキュリティ10大脅威 2026」においても、サプライチェーンを経由した脅威は4年続けて第2位に位置づけられており、問題の難しさが依然として解消されていない実態を物語っています。
▶製造業で起こる情報持ち出しリスクと対策【無料】ダウンロード
そもそも脅威とは何か
ここは定義の話に見えて、実は設計の話です。脅威を何として捉えるかで、集めるべきログも、書くべきルールも変わります。
▶内部脅威検知事例集 ~IRIサービス~【無料】ダウンロード
攻撃者と正規の従業員は、ログ上で区別が難しい場合がある
外部から侵入してきた攻撃者の活動と、正規のシステム管理者による情報の持ち出しは、ログ上では類似した操作記録として現れる場合があります。
比較項目 | 外部からの侵入 | 内部からの持ち出し |
使う | 窃取された正規の | 本人に正当に付与された |
使う手段 | OS標準の管理ツール | 業務ソフト、クラウド |
ログ上の | 正当な権限での | 正当な権限での |
シグネチャ | 既知のシグネチャだけでは | 権限内の操作だけでは |
共通する糸口 | ベースラインからの逸脱 | 同左 |
脅威の識別には、通常業務を把握する
このように、攻撃者と正規のユーザーの判別ができない環境で脅威を識別するには、扱われるアプリケーションやファイル、通信内容といったものだけではなく、通常業務との差を捉えることになります。
同じ100件のファイルダウンロードでも、月次締めの経理担当が平日の日中に行えば、それはその人の通常業務内の行動と判断できます。退職を申し出た翌週の担当者が深夜に、普段は扱わないフォルダへのアクセスを行えば、通常とは異なる行動と判断できます。ファイル名も、拡張子も、送信先のドメインも、両者でまったく同じだったとしても違うのは行動の異変です。
逸脱は、単独ではノイズにしかならない
ただし、逸脱をひとつ見つけただけでは何も言えません。ここを取り違えると、誤検知の山を築くことになります。
深夜に作業している人は、締め処理でも障害対応でも出ます。大量にダウンロードする人は、資料の棚卸しでも出ます。普段扱わない領域に触れる人は、異動や応援でも出ます。どれも単独では業務上の理由で説明がつきますが、意味を持ちはじめるのは、複数のベースラインで同時に外れたときです。
このベースラインは、業務内容に合わせて設計します。時間帯、作業量、対象データ、経路や手段、頻度のリズム。どの軸を何本立てるかは環境によりますが、単独の逸脱だけで不正と断定せず、業務文脈や他の証拠と併せて判断することが重要です。
脅威ハンティングを行うために必要なこと
脅威ハンティングを行うには、ログの基盤、ベースラインの定義、探索記録の管理が必要です。また、継続して取り組むための運用方法や、成果の評価、公的支援の活用についても考える必要があります。順に見ていきます。
【ログの基盤】ログは種類より、期間と時刻を先に確認する
ログについては、種類より先に確認すべきことが2つあります。保持期間と、時刻です。保持期間は、設定値ではなく実測値で確認してください。「1年保存の設定です」と言われた環境で実際に遡ってみると、容量の都合で古いものから消えていた、というケースがあります。
2つのうち、実務で影響が大きいのは時刻のほうです。端末とサーバとクラウドで時刻が数分ずれているだけで、行動の順序が再現できなくなります。順序が入れ替わると、原因と結果も入れ替わります。持ち出しの前に権限が変更されたのか、後だったのか。この一点が逆になると、報告書の結論が反対になります。保持期間の不足は範囲を限定して報告できますが、時刻のずれは、集めたログ全体の信頼を損ないます。
そのうえで、横断的に集められると分析の幅が変わります。端末の操作ログ、認証の履歴、ファイルサーバとクラウドの操作、そして勤怠のデータ。勤怠を挙げるのは、これがベースラインを作るうえで強い手がかりになるからです。退勤の打刻と操作ログを突き合わせるだけで、説明のつかない時間帯が浮かび上がります。
自社は脅威ハンティングを始められる状態か
□必要なログが、必要な期間残っている
□部署ごとのベースラインを数字で説明できる
□探索した内容と結果を、後から再現できる形で残している
判断がつかない項目があれば、そこが最初の着手点になります。
多くの組織で躓く場所は、2番目と3番目です。ログは集めているのに、その部署のベースラインを誰も定義していない。探した記録が個人のメモに残っているだけで、半年後に同じ範囲を追えない。どちらも製品を買って埋まるものではなく、算出の頻度を仕組みとして回すか、様式を決めて保存先を固定するか、という設計の話になります。
▶<動画配信>失敗しない内部脅威・情報漏洩対策ソリューションの選び方
【成果の評価】何も見つからない月を、どう扱うか
脅威ハンティングを実施しても大半の月に何も出ません。ここで成果ゼロと評価すると、次の2つのうちどちらかが発生します。
- 無理にでも何かを見つけて報告するようになる
- 誰も読まない報告書が作り続けられる
基本方針にも、成果が可視化されにくいため担当人材の意欲を維持する工夫が求められる、と記載されているように、評価軸の問題です。たとえば工場の安全担当を「今年は事故がなかったので成果なし」と評価することはないことと同様で、何も見つからなかった結果をどう評価するかは重要なポイントです。
【公的支援】使える支援を先に確認する
基本方針は、政府側の取組として具体的な支援メニューを並べています。全部を内製で抱える前に、使えるものを確認しておくと予算の議論が進めやすくなります。
- ガイドブック・研修内容: 国家サイバー統括室が、必要な能力・体制・技術・役割などを整理したガイドブックを作成・提供。経営層、実務者、両者をつなぐ人材を対象とした研修も提供される。
主な対象: 経営層・実務者・橋渡し人材 - 実習・演習基盤内容: 課題を可視化するための実習機会を提供。総務省がNICTに大規模演習基盤を整備し、実践的サイバー防御演習「CYDER」や、分野別演習の開発基盤「CYROP」などの取組も充実させる。主な対象: 実務者・橋渡し人材
- 人材育成プログラム内容: 経済産業省がIPA産業サイバーセキュリティセンター(ICSCoE)を通じ、OT(制御系)システムのリスクも踏まえた中核人材育成プログラムを提供する。主な対象: 橋渡し人材を中心に、実務者も関与
- 情報提供・助言内容: 脅威ハンティングを行う能力・体制を持つ組織に対し、政府が保有する分析結果などを提供し、必要に応じて助言・支援を行う。主な対象: 実務者・橋渡し人材を中心に、経営層も関与
- 初動対応支援内容: 被害を受けた組織に対し、IPAのサイバーレスキュー隊(J-CRAT)が、脅威ハンティングを含む初動対応を支援する。主な対象: 実務者を中心に、経営層・橋渡し人材も関与
脅威ハンティングを実施するうえでの課題
IoCの照合による誤検知をどう抑えるか
ネットワークやホストで侵害事象を発見するときは、IoC(侵害指標:Indicator of Compromise)との突き合わせが基本になります。
しかし、この手法の問題は量です。特に扱いに困るのが、後述する表のIPアドレスの行です。数か月前のIoCとしては正しいのに、今日照合すると別の相手に一致します。この一行の性質を踏まえているかどうかで、日次の通知件数が桁で変わります。公開フィード、商用フィード、業界の共有情報、政府からの提供情報。足し合わせると相当な規模になり、しかも重複し、情報の鮮度もばらばらです。
例えば情報の鮮度の話を具体的にすると、数か月前に攻撃の踏み台として使われたクラウドのIPアドレスを、調査の段階では無関係な企業のサービスが使っています。
運用が壊れていく順序
①フィードを全部入れる→②日次のヒットが数千件→③精査が追いつかず「後で見る」が積み上がる→④見なくなる→⑤本物のヒットも同じ山に埋もれる
対策としては、IoCを終点ではなく起点として扱うことです。有効期限を持たせ、期限切れは自動的に失効させる。資産台帳と突き合わせ、自社に存在しない製品やOS向けの指標は評価対象から外す。ヒットしたら即通知ではなく、その端末とアカウントの行動がベースラインからどれだけ逸脱しているかを見て、問題がなければ可視化にとどめます。
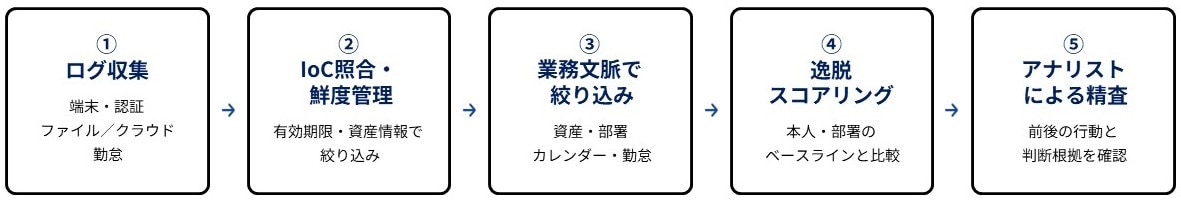
IoCは種別によって性質が違うので、扱いも分けます。ひとまとめに「脅威情報」として同じ処理をかけると、鮮度の短いものに引きずられます。
IoCの種別 | 有効な | 誤検知の | 単独通知 | 設計上の扱い |
ファイル | 比較的 | 比較的 | 〇 | 照合にも利用できるが、誤検知や正当な利用も確認する。ただし一致する頻度自体は低い |
使う手段 | 短い | 多い | ✕ | 有効期限を必須化し、期限切れは自動失効。他の材料と重ねて評価する |
ドメイン・URL | 中程度 | 中程度 | △ | 名前解決の実績と併せて評価。共有ホスティングは特に注意 |
レジストリ・パス等の痕跡 | 比較的 | 中程度 | △ | 資産台帳で対象OS・製品を絞り込んでから適用 |
振る舞いの | 比較的 | 調整次第 | ✕ | ベースラインと組み合わせて初めて意味を持つ。探索の中心になる |
凡例(単独で通知してよいか)
○=そのヒットだけで通知してよい
△=他の情報と併せて判断する
×=単独では通知せず、逸脱の重なりを見てから扱う
ここまでの工程を、誰が担うのかという軸で並べ直すと、AIに任せられる範囲と、人(アナリスト)が担当すべき範囲がはっきりします。件数を削る作業は自動処理とAIが得意で、削り残った少数について「これは業務としてあり得るのか」を判断する部分は、現状ではアナリストが判断するのが妥当です。
工程 | 自動処理 | AI選別 | 人の判断 | 人が担う理由 |
ログ収集と集約 | 〇 | ✕ | 〇 | 設計時に決めれば、 |
IoC照合と | 〇 | △ | ✕ | 有効期限と資産台帳の |
業務文脈による | 〇 | △ | △ | 何を業務として認めるかの |
ベースラインからの逸脱スコアリング | △ | 〇 | △ | 統計的な距離の算出は |
残った事象の | ✕ | △ | ✕ | 前後の行動を追い、その |
報告と経営 | ✕ | △ | 〇 | 事業への影響と決裁事項に |
凡例(単独で通知してよいか)
○=主に担える
△=補助として使える(下書きや候補の提示まで)
×=任せられない
この表の下から2項目が、誤検知が減らない理由でもあります。統計的に外れているという事実と、業務としておかしいという判断の間には、その組織固有の事情が挟まります。たとえば以下のような事情はログに書かれていないため、モデルの精度をいくら上げても埋まりません。
- 今月だけ担当が入れ替わっている
- あの部署は繁忙期で深夜作業が常態化している
- この共有フォルダは先月から用途が変わった
脅威の兆候と侵害の確定をどう区別するか
もうひとつ、探索を始める前に決めておいたほうがいいことがあります。どこまでを自分たちの答えとするか、です。
「この操作は業務として説明がつきにくい」と示すことと、「侵害されました」と判定することの間には、大きなギャップがあります。後者を言うには、以下の対応ができなければなりません。
- 事実の特定:いつ入られ、どこまで到達され、何を持ち出されたのかを根拠を示して説明すること
- 正しい手順:証拠の保全手順を踏むこと
- 責任の線引き:ログがない範囲について「なかった」とは言えないため、どこまで確認できてどこから先が不明なのか、線を明確にすること
外部に委託する場合も同じで、契約書のどこかにこの線が引かれています。疑わしい事象の提示までなのか、侵害の判定までなのか。確認しておかないと、事故のときに互いの期待がずれます。
外部委託と自社の役割をどう分担するか
自組織だけで回せない場合、外部委託は当然の選択肢です。基本方針もそれを認めたうえで、委託先を適切に管理・監督できるだけの知識・能力を自組織内に保持することが重要だとしています。
理由は単純で、組織固有の業務事情は、外部事業者だけでは把握しきれない場合があるからです。夜10時にあの部屋の明かりがついているのは経理の月次締めだから普通なのか、それともおかしいのか。最終的な妥当性の確認には自組織の関与が欠かせません。ここまで渡してしまうと、報告書は毎月届くのに誰も読めない、という状態になります。
関連記事:内部情報漏洩対策に求められる仕組みと運用|ツール導入だけでは終わらない運用のポイント
分析結果を経営判断にどうつなげるか
基本方針は、セキュリティ上の課題を経営課題や事業運営の観点に置き換えて経営層に伝える人材の必要性にも触れています。この役割が欠けている組織で何が起きるか。現場が異変に気づき、報告しようとする。
しかし「不審な通信が観測されました」としか言えない。経営側は、それが事業にどう響くのか判断できない。判断できないから「引き続き監視を」となり、時間だけが過ぎる。報告様式に、業務への影響、想定される損害、判断してほしい決裁事項の欄を作っておくだけでも、この詰まりはかなり減ります。
生成AIをどこまで判定に入れるか
大量ログの要約、仮説の洗い出し、過去事例との類似検索、報告書の下書きといった作業において、生成AIは大きな効果を発揮します。本稿の下書きにも実際に活用しており、一次整理の所要時間を短縮できる可能性があります。ただし、その短縮効果はデータ量やその後の検証工程によって異なります。
一方で、「侵害の有無」を断定させるような用途には、現状では向きません。理由は3つあります。
1つ目は、ハルシネーションにより存在しない記述を作り出すことがある点です。ログの要約を頼むと、実際には出力されていない行を、それらしい書式で書いてしまうことがあります。本稿の制作過程でも起きました。下書きの段階で、基本方針が「閣議決定された」と書かれていたのです。実際にはサイバーセキュリティ基本法にもとづく戦略本部の決定です。定義の引用にも、原文にない要約文がカギ括弧付きで入っていました。文章として整っているほど、誤りは見つけにくくなります。侵害の判定では、根拠として挙げたログの実在性と解釈の妥当性を個別に確認する必要があります。
2つ目は、同じ入力に対して同じ出力が返るとは限らない点です。条件とルールが固定された照合であれば、同じログから同じ結果を再現できます。侵害の有無を争う場面では、この再現性そのものが根拠になります。
3つ目は、証拠として扱えるかどうかです。訴訟や懲戒、取引先への説明に耐えるには、どのログをどう解釈してその結論に至ったかを、人が説明できなければなりません。
つまり、AIに任せるのは一次選別までにとどめ、確定的な照合と最終的な判断は仕組みとアナリストが担う。この線引きが必要です。あわせて、どのデータを渡し、出力のどこを採用してどこを棄却したかを記録させるようにします。
エルテスが支援できること
当社は、内部脅威の監視を長く手がけてきました。日々やっているのは、正規の権限で行われた操作の中から、業務として説明がつかないものを選び出す作業です。この記事で書いてきたとおり、外部からの侵入者が正規のIDで動いている状態を見つける作業と、処理としては変わりません。
ルール照合を中心とする監視方式では、検知結果の一覧化を主な機能とする設計もあります。そこから先の「これは業務としてあり得るのか」という判断は利用する組織側に残るため、結局は通知の山を前に人手が足りなくなります。
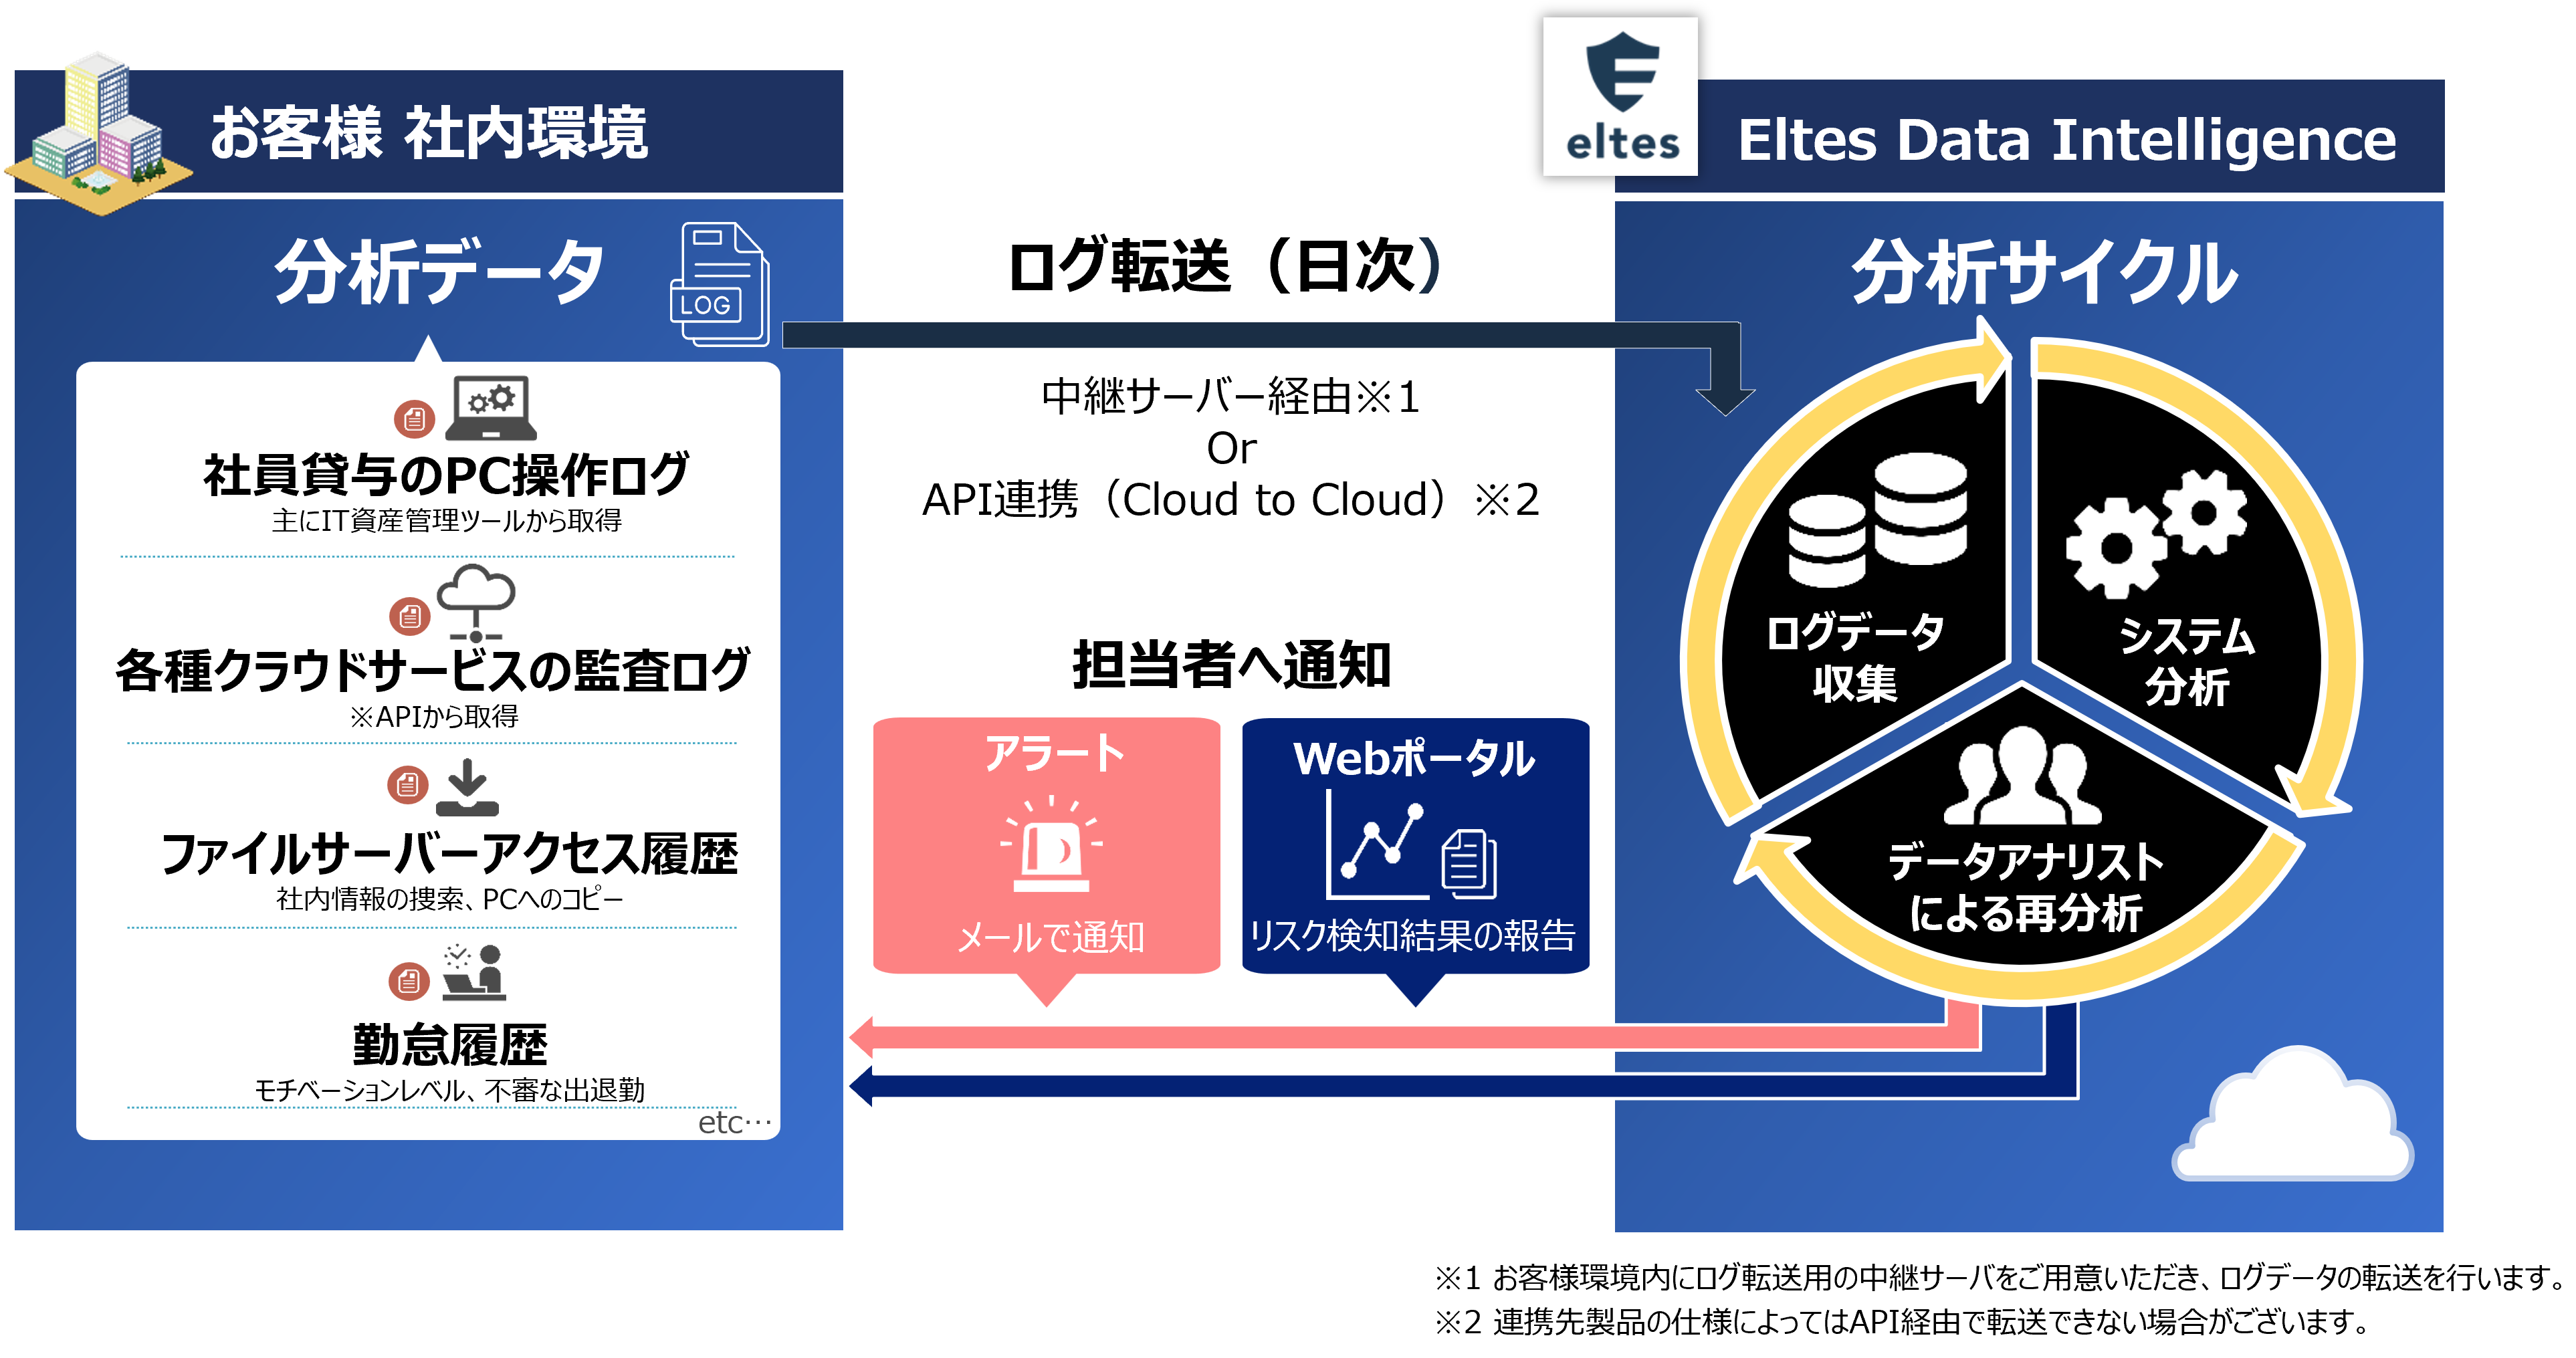 当社の内部脅威検知サービスでは、業務文脈を踏まえた一次選別と専門アナリストによる精査を支援します。具体的な検知対象は、端末の操作ログ、グループウェアの利用履歴、勤怠情報です。分析フェーズでは、利用者の過去の行動から構築したベースラインと、そこからの逸脱を網羅的に確認します。
当社が担うのは、AIや分析モデルによる一次選別を経て、専門アナリストが「業務上の操作として説明しにくい」と判断した根拠を添えて提示するまでです。これには月次のチューニングや、組織改編・業務変化を踏まえた分析条件の見直しも含まれます。一方で、その操作が業務上妥当だったかを最終的に判断することは、現場の事情を知るお客様にしかできません。侵害の事実認定や証拠の保全、システム停止といった経営判断も当社のスコープ外となります。
このように、報告を受け止めて業務上の判断に接続できる社内体制がないまま外部へ委託しても、届いた成果物を有効に活かすことはできません。

まとめ
本記事では、政府が公表した脅威ハンティングの基本方針を踏まえ、その定義や必要性、実施に向けた課題と具体的な進め方を解説しました。
脅威ハンティングを実施するには、必要な期間のログを確保し、部署ごとの通常業務をベースラインとして定義するとともに、探索の仮説や結果を記録に残す仕組みが必要です。また、検知結果を業務の実態に照らして精査し、経営判断につなげる体制も欠かせません。
エルテスでは、内部脅威検知サービスを通じて、ログと業務文脈を組み合わせた分析や、専門アナリストによる精査を支援しています。自社のログでどこまで脅威を把握できるのか、どの工程から自動化できるのかを確認したい場合は、ぜひご相談ください。
内部不正対策に関するご相談はこちら