【登壇レポート】デジタルリスクフォーラム2026 セッション3「内部脅威リスクの表面化と組織対応」
AIの社会実装が加速度的に進み、企業における業務の進め方や働き方も変化しています。その一方で、従業員など組織内部の人を起点とした情報漏洩や不正といった「内部脅威」は、技術だけでは捉えきれない課題となっています。
この課題に焦点を当て、2026年9月24日に開催された「デジタルリスクフォーラム2026」では、「<現状と対策> AI深化時代に多様化する脅威〜日本はどう立ち向かうべきか〜」をテーマに議論が交わされました。
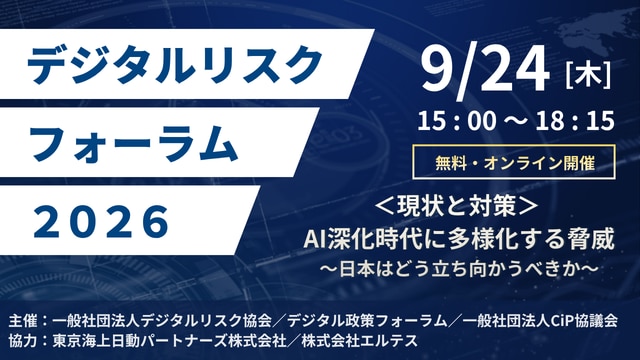
その中のセッション3「内部脅威リスクの表面化と組織対応」には、以下の専門家3名が登壇されました。
- 黒川 直毅 氏(三村小松法律事務所 弁護士・弁理士)
- 甘利 康文 氏(NPO日本ネットワークセキュリティ協会(JNSA)組織で働く人間が引き起こす不正・事故対応 WG リーダー/セコム(株)IS研究所 勤務)
- 西本 逸郎 氏(株式会社ディー・ライツ 代表取締役/株式会社エルテス 事業戦略顧問)
セッションでは、内部不正の定義、従来の対策の限界、組織と従業員の関係性、生成AI時代の「BYO AI(Bring Your Own AI)」など、企業が直面する内部脅威について多角的な議論が行われました。
本レポートでは、内部脅威対策に10年向き合ってきた事業責任者である川下の視点から当日の模様を振り返ります。皆様の今後の組織対応の参考になりますと幸いです。
目次[非表示]
法律上の定義だけでは捉えられない「内部不正」と企業のリスク
セッションの冒頭では、そもそも「内部不正」とは何を指すのかが議論されました。黒川氏は、「内部不正」には法律上の明確な定義がなく、企業実務では様々な行為が含まれると説明しました。
「実際の企業実務における内部不正は、営業秘密の持ち出し、個人情報の漏洩、組織内での着服、企業資産の目的外使用など多種多様です。このように多岐にわたるため、行為の内容によって適用される法律は異なります。」
不正競争防止法における「営業秘密」の3要件
営業秘密について不正競争防止法2条では、次のように定められています。
この法律において「営業秘密」とは、秘密として管理されている生産方法、販売方法その他の事業活動に有用な技術上又は営業上の情報であって、公然と知られていないものをいう。
この定義から、営業秘密には以下の3つの要件があることが分かります。
要件 | 内容 |
秘密管理性 | 秘密として管理されていること |
有用性 | 事業活動に有用な技術上または営業上の情報であること |
非公知性 | 公然と知られていないこと |
そのため、社内にある情報を持ち出したことだけで、直ちに不正競争防止法上の営業秘密侵害に当たるわけではありません。実際の事案では、情報の内容や管理状況、取得方法、取得した本人の目的、その後の使用・開示などを個別に確認する必要があります。
内部不正をめぐる3つの事例
営業秘密をめぐる問題を具体的に考えるため、セッションでは複数の事例が紹介されました。
① 国立研究開発法人の研究者が先端技術データを中国側へ漏洩させ、不正競争防止法違反で逮捕・起訴された事例。
② 競合他社へ転職した元役員が、前職の仕入れ原価データ等の営業秘密を持ち出して自社で不正利用し、法人を含めて起訴・法的責任を問われた事例。
③ 元従業員が転職に伴い、自社の重要業務資料を持ち出したとして不正競争防止法違反で逮捕・起訴された事例。
これらの事例からも分かるように、情報持ち出しの背景は一様ではありません。意図的に企業へ損害を与えるケースだけでなく、出来心や業務上の便宜、誤操作や不注意など、様々な背景があります。「内部不正」と一括りにするのではなく、行為の背景まで含めて捉えることが、対策を考える上でも重要になります。
企業が「被害者」でありながら責任を問われる難しさ
西本氏からは、情報を持ち出された企業側が抱える難しさについて指摘がありました。
「不正競争防止法では、営業秘密として保護されるために、秘密として適切に管理されているか、事業活動に有用な情報であるか、一般に知られていないかといった要件が求められます。そのため、実際に情報が持ち出された場合には、『その情報を営業秘密として適切に管理できていたのか』という点も問われることになります。」
また、流出した情報が個人データだった場合には、営業秘密とは異なる法的な対応が必要です。「個人情報の保護に関する法律 第二十六条 第一項」では、次のように定められています。
個人情報取扱事業者は、その取り扱う個人データの漏洩、滅失、毀損その他の個人データの安全の確保に係る事態であって個人の権利利益を害するおそれが大きいものとして個人情報保護委員会規則で定めるものが生じたときは、個人情報保護委員会規則で定めるところにより、当該事態が生じた旨を個人情報保護委員会に報告しなければならない。
さらに同条第二項では、以下のように定められています。
前項に規定する場合には、個人情報取扱事業者(同項ただし書の規定による通知をした者を除く。)は、本人に対し、個人情報保護委員会規則で定めるところにより、当該事態が生じた旨を通知しなければならない。ただし、本人への通知が困難な場合であって、本人の権利利益を保護するため必要なこれに代わるべき措置をとるときは、この限りでない。
つまり、個人データの漏洩等はすべてのケースで一律に報告・通知が求められるわけではなく、規則で定められた事態に該当する場合に、報告や本人への通知が必要となります。
従来のセキュリティ対策の限界と「異変に気づく」仕組み
黒川氏は、秘密保持の誓約書や競業避止義務について、一定の抑止力はあるものの、それだけで従業員の行為を止められるわけではないと説明しました。
「誓約書には『してはいけないこと』をあらかじめ認識してもらう心理的な効果があり、一定の抑止力として機能します。ただし、それ自体が物理的に従業員の行為を止めるわけではありません。競業避止義務も契約上の取り決めであり、実際の情報へのアクセスや持ち出しを技術的に遮断するものではありません。そのため、これらはリスクを軽減する『盾』にはなるものの、すべての行為を物理的に遮断する『壁』にはならないのです。
『壁』にあたるのがアクセス制限などの技術的な対策です。ただし、制限を強くすれば業務への支障も生じます。業務上の必要性からアクセス権限を持つ従業員が増えることもあり、セキュリティと利便性の両立が課題となります。」
「100点満点のセキュリティ」ではなく「熊と鈴」
西本氏は、こうした対策を「熊と鈴」にたとえて説明しました。
「山中で熊に遭遇することを考えた場合、すべての熊を排除したり、自分自身を完全に無敵にしたりする必要はありません。重要なのは、危険が近づいていることを早く知ることです。侵入者が通過する場所に仕掛けを置き、鈴が鳴ることで異変を把握する。不正行為をすべて防ぐのではなく、普段とは異なる行動を早期に捉え、背景を確認できる状態をつくることが重要です。」
人が働く環境にも目を向ける
西本氏は、従業員がルールを破る背景についても触れました。
「規則を遵守するよりも、破ったほうが自身にとって利益がある」と判断せざるを得ない理由があるのではないかという指摘です。ルールを増やすだけではなく、違反を選択する背景にある原因にも目を向ける必要があります。業務が設計通りに機能し、従業員や顧客などのステークホルダーが安心や満足を感じられる状態をつくることが重要です。
「監視」から「見守り」へ
これを受けて甘利氏は、内部不正を防ぐためには、そもそも組織において「人はなぜ働いているのか」を考える必要があると語りました。
その価値観の背景として示されたのが、価値の理論を扱う「価値論(アクシオロジー)」の視点です。甘利氏の説明によると、その分野や組織の種類を問わず、セキュリティが維持された組織の状態とは、想定された設計通りにオペレーションが機能し、その結果として従業員、投資家、顧客といったステークホルダーが安心や満足、すなわち「心地よさ」を感じられている状態を指します。そしてその「心地よさ」こそが「価値の本質」であり、それを生みだすために組織は存在すると言います。
もちろん、違反者に対する罰則規定の整備は一定の抑止力になりますが、管理の強化だけに偏れば、従業員が「常に監視されている」と感じ、組織内の不信感を招きかねません。
そこで甘利氏は、内部不正対策を単なる「監視」ではなく、「働く満足」(ES: Employee Satisfaction)を向上させるための組織の健全性と働く環境を守る「見守り」として捉える考え方を提示しました。そして「日本国憲法 第二十七条」の以下の定めを引用しています。働くことには、「義務」という側面だけでなく、「心地よさ」を感じる「権利」という側面があるいうことです。
①すべて国民は、勤労の権利を有し、義務を負ふ。
「人事評価システムや報酬制度も含め、職場の環境が過度なプレッシャーや監視によって『罰ゲーム』のようにならないよう配慮することが重要です。これは内部不正を直接的に取り締まる方法とは異なりますが、『働く満足(ES)』、すなわち、働く人間にとっての心地良さと内部不正を起こしたくなる気持ちには、深い負の相関関係があると考えています。ESの高い職場では内部不正が起こりにくいということです。」
異常検知時の実務対応とログの活用
セッションの後半では、内部不正が疑われる事象へのより実務的な対応が議論されました。黒川氏は、退職者による情報持ち出しの対応について以下のように説明しました。
「振る舞い検知などによって異常を把握し、必要な場合には事実関係を確認する。その上で、実際に不正が確認された場合には適切に対処する。こうした仕組みがあれば、内部不正への対応を『人を疑うこと』だけに依存せず、客観的な記録に基づいて進めることができると考えます。」
異常を検知したとき、まず何をするのか
実際に異常なログが検知された際、直ちに当該者を不正の対象として扱うのではなく、まず事実を確認するという考え方も議論されました。次にあるような行動を検知した際に、アクセスを防いだから良しとするのではなく、その背景には何があるのかを適切フォローする必要があるということです。西本氏はこれを「脅威ハンティングの一環」と表現しています。
検知された状況 | 声かけの例 | 考え方 |
深夜時間帯に大量のデータダウンロードが発生 | 遅くまで作業している背景や業務負荷について確認する | 不正の意図がある場合と、正当な業務である場合の双方を考慮する |
普段アクセスしない領域への閲覧試行 | 新しいプロジェクトや権限申請などの事情を確認する | 誤操作や権限設定上の問題を確認する |
ログから異常が検知されたことと、不正が確定したことは同じではありません。ログを起点に事実と背景を確認したうえで、必要な対応につなげることが重要です。
デジタルが残すログを有事に活用する
不自然な時間帯のアクセスや特定資料の閲覧履歴などの「異常を捉える」ためには、平時から必要なログを取得し、いざというときに活用できる状態にしておく必要があります。
どのログを取得するのか、誰が確認するのか、どの程度の期間保存するのか、異常発生時にどの部門へ連携するのかをあらかじめ決めておく必要があります。
さらに、いざインシデントが発生した際に迅速に動けるよう、平時から法務、人事、情報システムなどの複数部門間で役割分担や連携フローを決めておくことも求められます。
生成AI時代の新たな内部脅威「BYO AI」
セッションの終盤では、急速に普及が進む生成AIをめぐるガバナンスについて議論されました。西本氏は、現在の生成AIをめぐる状況は、過去に性能不足から従業員が私物のPCを業務に持ち込んでいた状況と共通する部分があると説明しました。
「生成AIは、文章作成や情報整理、調査、アイデア出しなど、個人の業務効率や仕事の進め方そのものに関わるツールです。そのため、組織が十分なAI環境を提供できない場合、従業員が独自に便利なサービスを探して業務に利用することが懸念されます。これが『BYO AI(Bring Your Own AI)』や『シャドーAI』と呼ばれる現象につながります。」
企業としては、安全に利用できる環境を整備し、利用ルールを明確にしたうえで、適切な情報管理を行うことが不可欠です。どのような用途で使えるのか、何を入力してよく、どのような情報を入力してはいけないのかを、従業員が正しく理解できる状態にすることが求められます。
今すぐ始められる内部脅威対策
ここまでの議論を踏まえると、内部脅威への対応は、情報管理、異常の検知、組織内の連携、働く環境、生成AIの利用環境といった複数の観点から考える必要があります。まずは、次のような取り組みから始められます。
- ダウンロードログの確認
○ 誰がいつ何をダウンロードしたか、ログが取得できているか、保存期間はどの程度か - 秘密管理性の確認
○ 持ち出されて困る情報を特定し、アクセス制限があるかを確認する - 初動の役割分担
○ 法務・人事・情報システムの三者で、1枚のフローを事前に決めておく
○ 最重要ファイルを一つ選び、現在のログで持ち出しを証明できるかを確認する - 相談できる環境づくり
○ 法務・人事・情報システムなど関連部門が連携して対応できる体制をつくり、従業員が困ったときに相談できる環境を整える - 生成AIを安全に利用できる環境づくり
○ 生成AIの普及によって新たな課題も生まれるなか、企業側が安全に利用できる環境やルールを用意する
まとめ
ここまで、法律、技術、組織、人の行動、生成AIというさまざまな視点から、内部脅威について議論してきました。
今回のセッションを通じて見えてきたのは、対応を単なる「不正者の発見」にとどめず、組織のあり方という大きな視点で考える重要性です。具体的には、情報を適切に管理して異常時に事実確認できる仕組みを整え、従業員が安心して働ける環境を包括していくことが求められます。特に普及の進む生成AIなどの新技術は、禁止するのではなく、企業側が安全に使える環境やルールを用意する必要があります。
内部脅威という観点からの学びを踏まえ、ぜひ皆様の現場でも、明日できることから対応していただければと思います。
ご質問・ご相談窓口はこちら