AI時代のコンプライアンス:企業が侵してはならない「AI権利侵害リスクの境界線」
インターネットが企業活動に欠かせないものとなった現在、多くの企業が業務効率化や新たなサービス開発のために、生成AI(人工知能)を導入し始めています。しかし、導入後の運用において、他者の権利侵害や新たなセキュリティ脅威に対するリスク管理まで、十分に検討できている企業はそれほど多くありません。
「便利なツールだから、とりあえず社内で使ってみよう」「AIが生成したものだから、著作権などの問題はないはずだ」といった認識で生成AIの利用を拡大すると、後から思わぬ法的トラブルやセキュリティインシデントにつながる可能性があります。
近年では、企業が生成AIを利用する中で、無断で他者の著作物や音声、肖像を利用してしまい、損害賠償請求に発展する事例や、AIを悪用したサイバー攻撃によって機密情報が流出する事例も発生しています。昨今のニュースでも、生成AIに関わる法的・技術的リスクへの警戒感の高まりが顕著に表れています。
このコラムでは、『原神』を手掛ける大手ゲーム開発会社のキャラクター音声がAIによって無断複製され、損害賠償命令が下された事例や、中国で確認されたAIワーム(WeWorm:微信蠕虫)の発生事例をもとに、生成AI利用に伴う権利侵害リスクやセキュリティ脅威、そして企業が取り組むべきガバナンス構築について解説します。

生成AI利用で顕在化する2つの巨大リスク
企業が生成AIを活用する際、大きく分けて「他者の権利を侵害するリスク」と「自社の情報資産が脅かされるリスク」の2つが存在します。
前者は、AIが学習したデータに著作物や個人情報が含まれており、それらを出力・利用することで発生する著作権、肖像権、パブリシティ権などの侵害です。後者は、プロンプト入力による機密情報の漏洩や、AIシステム自体を狙ったサイバー攻撃(プロンプトインジェクションなど)による被害です。
これらのリスクは、企業のブランドイメージ失墜、巨額の損害賠償、事業継続の危機に直結する可能性を秘めています。
▶生成AI時代における新たな企業リスクとは【無料】ダウンロード
事例1:『原神』を手掛ける大手ゲーム開発会社の音声侵害訴訟に見る「AIによる権利侵害リスク」
2026年9月、世界的な人気を誇るゲーム『原神』のキャラクター音声が無断でAIによって複製・利用された事件において、AI音声サービス提供者に対し約11万2000ドル(約1600万円)の支払いを命じる判決が下されたことが報じられました。
対象となったのは、63名ものキャラクターの音声です。AI技術を用いれば、既存の音声データから本物と区別がつかないほどの音声を容易に生成できます。しかし、他者の著作物や実演家の権利が及ぶデータを無断で学習させ、商業利用することは明確な権利侵害となります。
AIによる音声・画像の無断学習と出力の落とし穴
この事例が示すのは、AIの学習データと出力結果のブラックボックス化という問題です。生成AIを利用するユーザーは、そのAIがどのようなデータを学習して構築されたのかを正確に把握することは困難です。
もし、利用しているAIが他者の権利物を無断学習していた場合、そこから生成されたコンテンツを利用するだけで、企業が権利侵害の加害者となるリスクを孕んでいます。明確な虚偽によって企業の社会的評価を低下させるものであり、法的措置の対象になりやすい典型例です。
企業活動における意図せぬ権利侵害の恐怖
広報やマーケティング部門において、「AIを使って手軽に広告用のBGMやナレーションを作成しよう」「キャンペーン用のイラストをAIで生成しよう」と考える担当者は少なくありません。
しかし、生成されたコンテンツが既存の著作物に酷似していたり、特定の人物の肖像や声紋を無断で模倣していたりした場合、悪意がなくても重大な法的トラブルに発展します。企業名義で発信された情報であれば、社会的批判の的となり、ブランド価値は大きく毀損されます。
▶SNS炎上から企業やブランドを守る対応のポイント【無料】ダウンロード
事例2:AIワーム(WeWorm:微信蠕虫)発生に見る「新たなセキュリティ脅威」
権利侵害リスクに加え、AIシステム自体を狙った新たなサイバー攻撃も現実のものとなっています。中国では「微信蠕虫(WeWorm)」と呼ばれる、新しいタイプの核兵器とも形容されるAIセキュリティ脅威が報告されました。
AIを標的としたサイバー攻撃の手口
AIワームは、生成AIの脆弱性を突き、自己増殖しながらシステム間を感染していくマルウェアの一種と考えられています。例えば、悪意のあるプロンプトが埋め込まれたメールやメッセージをAIアシスタントが読み込むことで感染し、AIが意図しない動作を引き起こす手法(プロンプトインジェクション)などが懸念されています。
機密情報の流出とシステム停止のリスク
このような攻撃を受けると、社内の機密情報や顧客データがAIを通じて外部へ不正に送信されたり、社内システムが破壊・停止されたりする恐れがあります。生成AIを業務システムと連携させている企業ほど、その被害は広範かつ甚大なものになります。
関連記事:生成AIのリスクとは?「生成AIリスクマップ」でリスクを整理
なぜ企業は生成AIのリスクを見落とすのか?
生成AIのリスクがこれほど明白であるにもかかわらず、なぜ多くの企業で対策が遅れているのでしょうか。そこには以下の3つの要因が考えられます。
① 法整備と社内ルールのタイムラグ
生成AIの技術進化のスピードに対して、著作権法などの法整備や社会的なルール形成が追いついていないのが現状です。明確な基準が定まっていないグレーゾーンが存在するため、企業としてもどのような社内ルールを設けるべきか、判断を保留しがちです。
② 「AIが作ったから安全」という誤認
「人間が既存の作品を模倣すれば盗作だが、AIが独自に生成したものなら問題ない」という誤った認識を持つ従業員もいます。しかし、先述の『原神』を手掛ける大手ゲーム開発会社の事例のように、AI生成物であっても既存の権利を侵害する可能性は十分にあります。
③ 従業員のシャドーAI(無断利用)の蔓延
会社が公式に許可していないAIツールを、従業員が個人の判断で業務に利用してしまう「シャドーAI」が蔓延しているケースも少なくありません。企業側が利用状況を把握・管理できていないため、機密情報の入力や不適切なコンテンツの生成を検知することができず、リスクが水面下で拡大していきます。
関連記事:「シャドーAI」とは?見えないAI利用が招く情報漏洩リスクと企業が今すぐ実施すべき対策
広報・リスク・コンプライアンス担当者が実践したいAIガバナンス
生成AIの恩恵を安全に享受するためには、企業としての適切なガバナンス体制の構築が急務です。具体的には、以下の4つの取り組みが求められます。
① 社内AI利用ガイドラインの策定と徹底
まず、全従業員を対象とした「生成AI利用ガイドライン」を策定することが重要です。ガイドラインには、業務で利用可能なAIツールの指定、入力してはならない情報(機密情報や個人情報など)の定義、生成物の利用範囲や確認手順などを明記します。策定するだけでなく、定期的な研修を通じて従業員への周知徹底を図る必要があります。
② 利用するAIツールのホワイトリスト化とリスク評価
社内で利用を許可するAIツールは、情報セキュリティやプライバシー保護の観点から事前にリスク評価を行い、「ホワイトリスト化」します。エンタープライズ向けの契約を結び、入力データがAIの学習に利用されない設定(オプトアウト)が確実に行えるツールを選定することが重要です。
③ 生成物の権利クリアランスフローの構築
AIによって生成されたテキスト、画像、音声などを外部へ公開・利用する前に、他者の著作権や商標権などを侵害していないかを確認する「権利クリアランスフロー」を設けます。類似画像検索ツールなどを活用して既存のコンテンツと類似していないかチェックするとともに、法務部門などの専門家による確認体制を構築することが望ましいでしょう。
④ AI特化型のセキュリティ対策と継続的モニタリング
AIシステムへの攻撃を防ぐため、プロンプトインジェクション対策などのAI特化型のセキュリティソリューションの導入を検討します。また、社内ネットワークにおけるAIツールの利用状況を継続的にモニタリングし、シャドーAIの利用や不審な通信を早期に検知できる体制を整えることも重要です。
生成AIのリスクを最小限に抑えながら、その効果を最大限に引き出すためには、ツールの導入だけでなく、組織全体を巻き込んだ包括的なガバナンス体制の構築が欠かせません。
しかし実際には、「全社向けの利用ガイドラインを策定したものの、現場の従業員にどこまで浸透しているのか把握できない」「次々と登場する新たなAIツールに対して、情報システム部門の管理が追いつかない」といった課題を抱える企業も少なくありません。
生成AIは企業に大きな価値をもたらす一方で、情報漏洩や風評リスク、不適切利用といった新たな課題も生み出します。こうした強力なテクノロジーを安全かつ効果的に活用するため、エルテスは企業のAIガバナンス構築から運用までを包括的に支援するソリューションを提供しています。
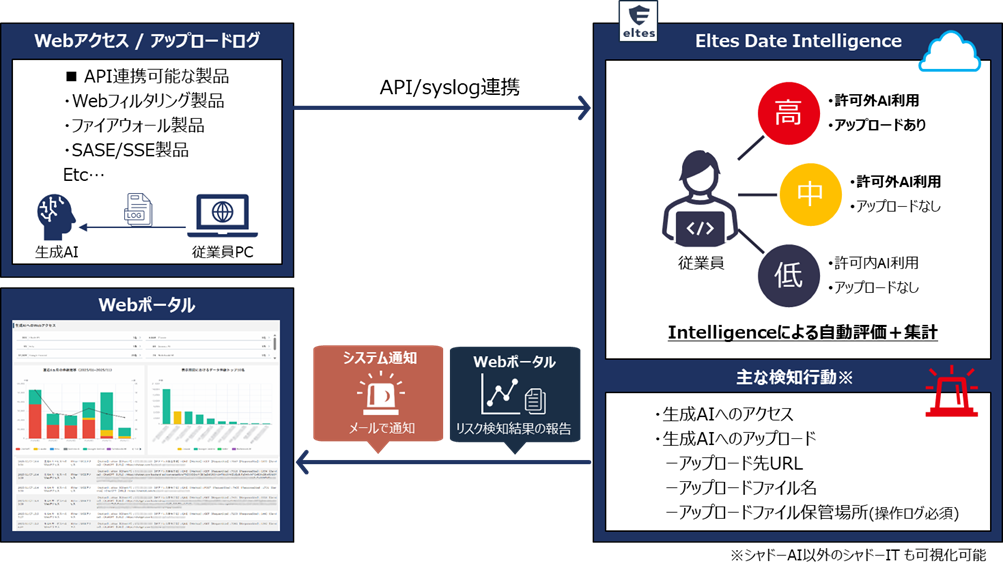
「生成AIログ監査・監視サービス」は、利用ルールの策定、従業員研修、アクセス権限の整備、そして企業が許可していない「シャドーAI」を検知し、機密情報の漏洩や不適切利用のリスクを可視化することができます。
まとめ
生成AIはビジネスに革新をもたらす強力なツールですが、同時に新たな法的・技術的リスクを伴います。『原神』を手掛ける大手ゲーム開発会社の音声侵害事例やAIワームの脅威は、決して対岸の火事ではありません。
企業が生成AIを安全に活用するためには、導入前のリスク評価、明確なルールの策定、そして運用中の継続的なモニタリングといった総合的なガバナンス体制が不可欠です。
まずは自社内でのAIツールの利用状況を棚卸しし、シャドーAIが蔓延していないか、権利侵害のリスクを抱えた運用が行われていないかを確認することから始めてみてはいかがでしょうか。