信頼されたベテラン研究者が4年間持ち出し続けた技術情報 ―退職者ではなく「現役の中核人材」が起こした事案
退職予定者や会社に不満を抱えた従業員への警戒は怠らないものの、社内で高い評価を受け、長年第一線で活躍してきたベテラン人材に対しては、無意識のうちに「信頼」を前提とした管理になっていないでしょうか。実際には、研究開発や技術の中核を担う現役のキーマンこそが、正当な業務権限を背景に、長期間にわたり発覚を防ぎながら重要情報を外部へ流出させ得る立場にあります。
このコラムでは、信頼度の高い上級研究者が4年間にわたって技術情報を国外送信していた実際の事例をもとに、従来の「退職者・不審な行動をしている従業員のモニタリング」で見落とされがちな管理上の問題点と、組織が講じるべき実効的な対策のポイントを解説します。
※なお、本コラムは公開されている複数の報道内容等をもとに、事案の特定を避ける形で一般化・再構成して作成しております。
事例の概要
事例の背景
ある公的研究機関で、長年にわたり第一線で活躍してきた研究者が、自身が開発に関わった技術情報を、海外の事業者に不正に提供していたとして摘発された事例です。
持ち出されたのは、長期間の研究投資によって積み上げられた技術的な知見でした。一般的な内部不正対策では「退職予定者」や「社内に不満を抱えた従業員」の監視が想定されがちですが、本事案の特徴は、実行者がそうした疑わしい人物ではなく、在職中で組織内から高い信頼を得ていた上級研究職だったという点です。持ち出しは在職中から始まり、発覚した時点でも本人は現役のまま勤務を続けていました。
裁判では不正競争防止法違反で有罪判決が言い渡され、執行猶予付きの判決が確定しています。技術情報は一度国外に渡ると回収が事実上不可能になり、実際にこの事例でも、海外の事業者が当該技術を取得し、活用していたとみられる形跡が確認されています。
何が起きたのか
この研究者は、業務上正当にアクセスできる立場を利用し、電子メールを通じて技術情報を外部に送信していました。送信は一度きりではなく数年にわたって断続的に行われ、送信先には海外の関係者が含まれていたとされています。
注目すべきは、この人物が組織にとって「疑うべき対象」として認識されていなかったことです。退職の予定もなく、業務評価も高く、技術的な相談役として周囲から頼られる存在でした。まさにその信頼の厚さゆえに、日常的な情報のやり取りが特段の注意を引くことはありませんでした。
国際的な学会活動や共同研究を通じて海外の研究者と接点を持つこと自体は、この分野ではごく普通のことであり、そうした正当な業務上のやり取りに紛れる形で、情報の持ち出しが継続していた可能性があります。この接点がいつ、どのような形で始まったのかは、公開情報からは判然としません。分かっているのは、正当な学術的往来という背景が、結果として長期間にわたり不正行為を覆い隠す要因になっていたことは明らかです。
関連記事:【事例解析】「元同僚」からの依頼が不正の入り口となった内部不正事案
なぜ気づけたのか
社内の情報システムでは、こうした外部への技術情報の送信をリアルタイムで検知する仕組みが機能していなかったとみられます。発覚のきっかけとなったのは、組織内部の点検や同僚からの指摘ではなく、外部の組織である捜査当局からの指摘でした。
情報の持ち出しが始まってから発覚に至るまでにはおよそ4年の歳月を要しており、この長さこそが、組織における内部監査の難しさを浮き彫りにしています。4年という期間、当事者は疑われることなく現役の第一線で業務を続け、情報は途切れることなく外部に流れ続けていた可能性があります。組織の内部監査や日常のマネジメントでは、信頼されたベテラン人材の行動を疑いの目で見ることは構造的に難しく、結果として、外部からの指摘がなければさらに長期化していた可能性も否定できません。
この事例は、従来の内部不正対策で一般的だった「不審人物を特定して監視する」というアプローチだけでは防ぎきれない実態を明確に示しています。
▶内部不正実態調査レポート 2026年7月【無料】ダウンロード
現場担当者への示唆
専門性の高い技術情報を扱う担当者にとって、海外の研究者や取引先とのやり取りは日常業務の一部であり、それ自体を疑うことは現実的ではありません。だからこそ重要なのは、「誰が送っているか」ではなく「何を、どの経路で送っているか」を機械的に可視化・点検する習慣です。
特に、自身が長年開発に携わった技術や研究成果は、愛着や自負から「自分の資産」のように感じてしまう心理が働きやすい領域でもあります。しかし、業務の中で生まれた技術的知見は、個人の功績であると同時に組織の資産であるという境界線を、経験を積んだ人材こそあらためて意識する必要があります。
また、同僚がベテランであるほど「まさかその人が」という思い込みが働きやすいものですが、役職や経験年数にかかわらず、外部への情報の流れそのものを可視化する仕組みが組織にあることは、疑うためではなく、むしろ本人を守るためにも機能します。
▶情報漏えい発生時の対応と被害を最小限に抑えるための対応手順【無料】ダウンロード
管理者への示唆
本事例が示すのは、「退職予定者を重点的に監視する」という従来の手法だけでは対応しきれない領域があるという事実です。持ち出しから発覚までに4年を要した背景には、在職中の信頼度が高い人物ほど、その行動が監視の対象から外れやすいという構造的な死角があったと考えられます。
仮に、業務上の正当な範囲を超えるような送信パターン、たとえば特定の海外アドレスへの継続的な送信頻度の変化や、特定分野の技術ファイルへのアクセス頻度の推移といった指標を、役職や在籍年数にかかわらず一律に、かつ長期的に可視化していたならば、4年という期間のどこかで異変の兆候を捉えられていた可能性が十分にあります。ただし、この種のログには構造的な難しさがあります。
国際的な共同研究や学会活動が日常的な組織では、海外への技術情報の送信そのものが正当な業務として大量に発生するため、単に「海外送信ログ」を監視するだけでは、正常な業務と不正行為を区別することはほぼ不可能です。
さらに、対象が長年の信頼を得たベテラン人材である場合、「いつもと違う」を判断する基準そのものが曖昧になりがちで、属人的な勘に頼った監視は機能しません。ここで有効になるのが、個人ごとの過去の行動パターンを基準線として蓄積し、そこからの逸脱を継続的に検知するタイプの仕組みです。
内部脅威検知サービス(IRI)による対策
エルテスが提供する「内部脅威検知サービス」は、役職や信頼度に関係なく、送信頻度・送信先の変化・ファイルアクセスの傾向といった複数の要素を個人単位で追跡し、通常の業務範囲からの逸脱を優先度付きで検知することができます。
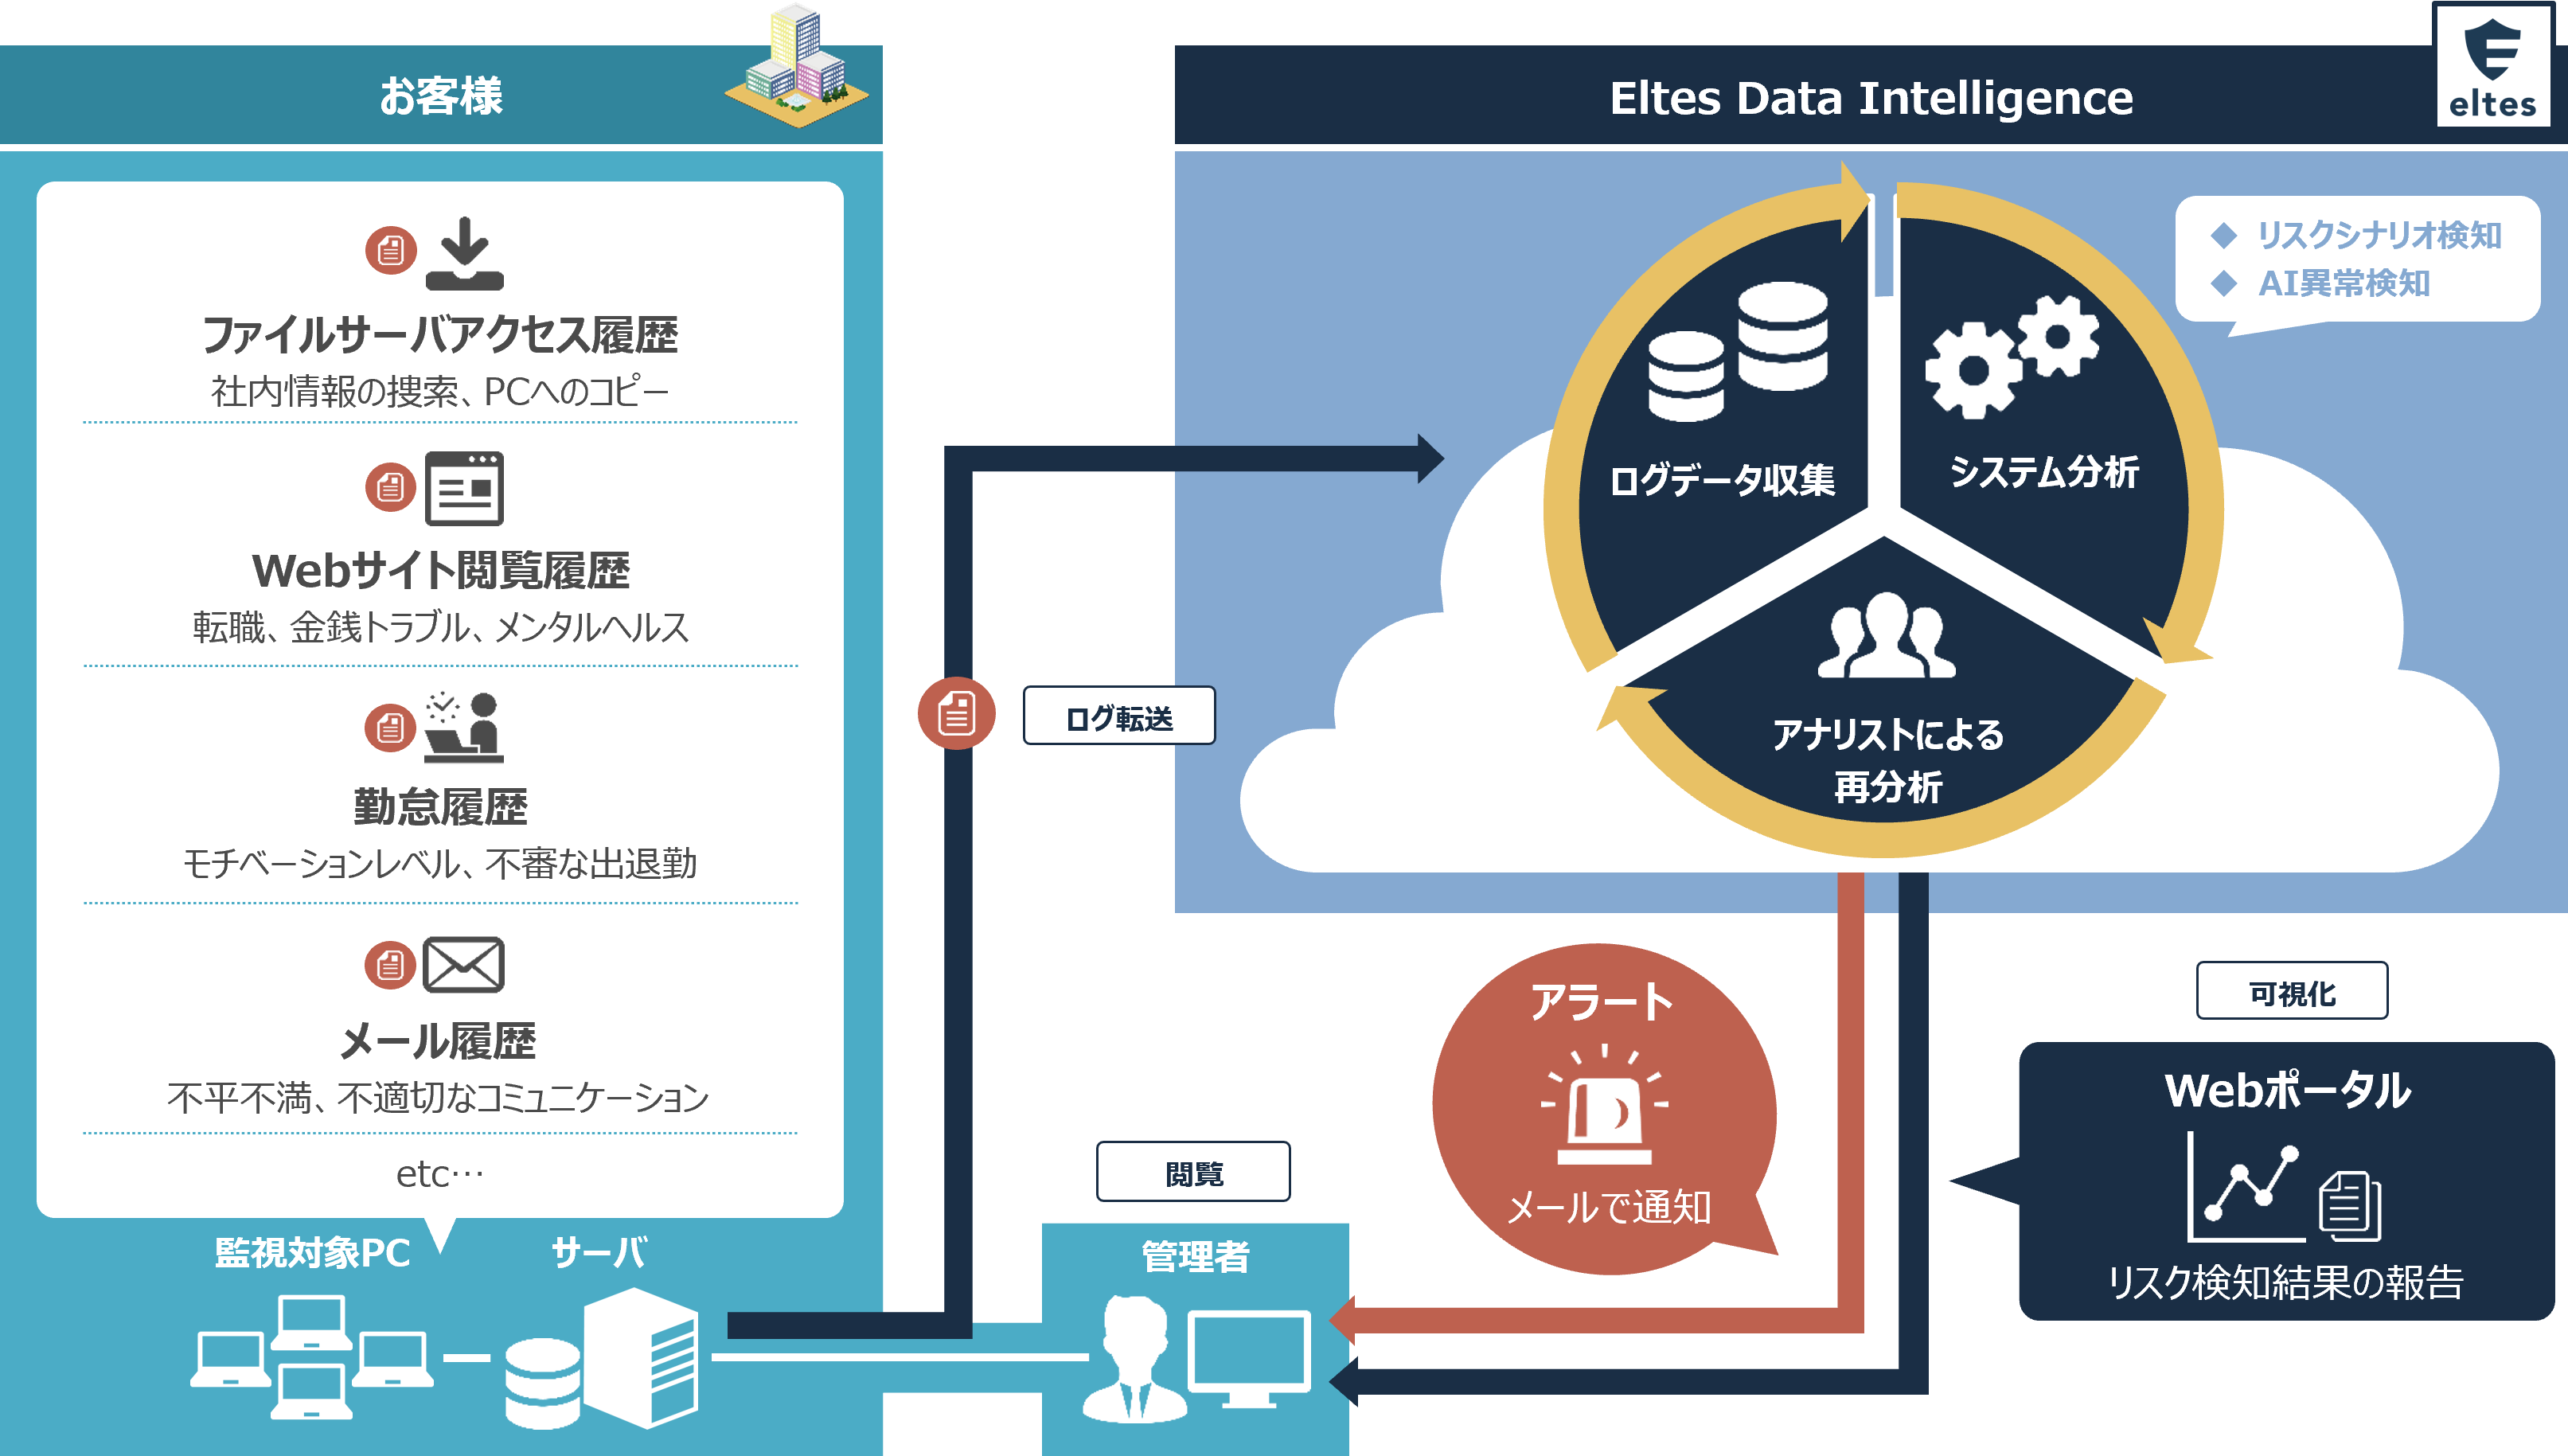
「疑わしい人物を見張る」のではなく「行動の変化を機械的に捉える」という発想の転換が、この種の事案の早期発見には欠かせません。
まとめ
技術情報の持ち出しは、退職を控えた従業員や不満を抱えた従業員だけが起こすものではありません。むしろ、組織から最も信頼され、最も広範なアクセス権限を持つベテラン人材こそが、その気になれば最も長期間、気づかれずに持ち出しを続けられる立場にあるという逆説を、本事例は示しています。
役職や在籍年数によらず、情報の流れそのものを継続的に可視化する仕組みを持つことが、こうした「信頼の死角」を埋める鍵になります。自社における重要資産へのアクセス状況や監視体制について、今一度見直しを進めてみてはいかがでしょうか。