USBメモリによる感染・情報漏洩を防ぐには?現場の運用とログ管理で実現する内部脅威対策
近年、USBメモリや外付けHDDといった持ち運び可能な記憶媒体(可搬記憶媒体)をきっかけとしたウイルス感染や情報漏洩トラブルが相次いでおり、企業や団体のセキュリティ担当者、情報システム部、さらには総務・法務部門において重要な課題となっています。
「出所がわからないUSBメモリは使わない」「個人のUSBメモリを持ち込まない」といった注意喚起やルールづくりは、多くの組織で以前から実施されています。しかし、従業員のマナーや注意喚起だけに頼った運用では、うっかりミスやルール違反を完全に防ぐことはできません。実際に、ルールが存在している環境であっても感染トラブルが発生した事例が報じられており、意識向上だけでなくシステムや運用で物理的に防ぐ仕組みが求められています。
このコラムでは、感染USBメモリを巡るセキュリティ事案の背景を踏まえ、調達管理と利用運用の分離、接続ログと操作ログの相関分析の重要性、そして国内外のセキュリティガイドラインに基づく技術的対策について分かりやすく解説します。
※本コラムでは、USBメモリやUSB外付けハードディスクなどの可搬記憶媒体を総称して「USBメモリ」と呼び、以下では「USBメモリ」と表記を統一します。
なぜUSBメモリのセキュリティ事件は繰り返されるのか
USBメモリのウイルス感染や情報漏洩がニュースになると、「どの国やメーカーの製品だったのか」「購入ルートに問題はなかったか」といった製品自体の安全性が話題になりがちです。確かに、信頼できるルートから安全な製品を購入することは大前提です。しかし、購入時の安全確認だけに注目していると、セキュリティ対策において非常に大切な視点を見落としてしまいます。
現場で問われるのは、「リスクのある機器が組織内に入り込む可能性を前提として、持ち込まれた後の動きをどこまで正確に把握できているか」という点にあります。
IPA(情報処理推進機構)は日頃から、所有者不明または自分で管理していないUSBメモリを接続しないこと、個人所有のUSBメモリを不用意に社内ネットワークへ接続しないよう注意喚起を行っています。しかし、この種の注意喚起を「マナーの話」で終わらせてしまうことには大きなリスクが存在します。注意喚起が行われている環境においても重大なインシデントが実際に発生している事実は、従来の注意喚起に依存した運用管理の限界を示唆しています。
調達管理と現場運用の違いを理解する
USBメモリの安全対策を考えるときは、「購入時(調達)」の管理と「現場で使う時(利用)」の管理を分けて考えることが大切です。この点が曖昧なままだと、具体的に何から手をつけるべきかが分からなくなってしまうためです。
- 購入時(調達)の管理:正規のルートで購入されているか、例外的に購入された場合の承認記録が残っているかなど、組織に持ち込まれる前のルール管理
- 現場で使う時(利用)の管理:誰がどのパソコンで使えるか、使用前後にウイルススキャンを行っているか、使った履歴が追えるかなど、持ち込まれた後の運用ルール
この2つを区別して対策を立てることで、抜け漏れのない管理体制をつくることができます。
公的機関の感染事案が示す組織的な課題
総務省は、全国の自治体に対してUSBメモリ等の適切な取扱いだけでなく、適切な調達やサプライチェーンリスクへの注意を通知し、全自治体を対象にUSBメモリの利用実態調査を行う方針を示しました。2026年7月2日の日本経済新聞の報道によれば、この背景には、特定の公的機関においてウイルスに感染したUSBメモリの使用が発覚した事例があります。
この事例から読み取るべき重要なポイントは、一部の担当者の注意不足や運用ミスだけが原因ではなく、購入から使用・監視に至る組織全体の管理体制(ガバナンス)が問われているということです。
言い換えると、この事案をどう捉えるかで、その組織の危機感が見えてしまいます。単に「怪しいUSBメモリを使わないようにしましょう」で終えるのか、「万が一、怪しいUSBメモリが接続された場合に迅速に検知・特定できる仕組みがあるか」まで踏み込んで対策を講じるのかによって、トラブルが起きたときのリスク対応力に大きな差が生まれます。
▶情報漏えい発生時の対応と被害を最小限に抑えるための対応手順【無料】ダウンロード
USBメモリ接続から発覚までに生じる「空白期間」のリスク
過去に公表されたインシデントの経緯を詳しく見ると、対策上の大きな弱点が浮かび上がってきます。ある防衛関係機関では2024年春以降に使われていたUSBメモリについて、2025年2月にマルウェア検知が行われ、その後2026年夏に説明が行われています。ここで注目すべき点は、USBメモリ自体の危険性だけでなく、利用開始から検知、そして公表までに長い「空白期間(タイムラグ)」が存在している点です。
2024年春以降 | 2025年2月 | 2026年6月下旬 | 2026年夏 |
利用開始 | マルウェア検知 | 自治体へ通知 | 説明・横展開 |
検知が遅れたのか、それとも検知後の調査や調整に時間がかかったのか、あるいは「被害なし」と判断したことで対応優先順位が下がっていたのかなど、さまざまな理由が考えられます。
この事例が教えてくれるのは、製品の安全性をチェックするだけでは、発覚までの「空白期間」を防ぐことはできないということです。日頃から不審な動きをすばやく察知し、調査できる体制を整えておくことが不可欠です。
対策の抜け漏れを防ぐ「購入時」と「利用時」のダブルチェック
今回のような話では、調達時のリスクと利用時のリスクがひとまとめに語られがちです。しかし、前述のとおり、調達時の管理と使用時の管理を混同してしまうと、セキュリティ対策に死角が生まれます。「怪しい商品は買わない」という購入側のチェックだけでは、現場での勝手な接続や誤った操作を防ぐことができません。一方で、「社員が気をつければいい」という現場側のチェックだけでは、ルール外のUSBメモリが勝手に持ち込まれるのを防げません。
実務では、商品を買い付ける部門(調達部門)と、社内のITやシステムを管理する部門(情報システム部門)が役割を分担し、お互いに連携することが重要です。
購入部門(調達部門)が | IT部門(情報システム)が |
信頼できる販売ルートから | 使用できるパソコンを特定のものに |
例外的な購入時に上司の | 使用前のウイルスチェックや暗号化を |
購入後すぐに機器の管理台帳に | 使用後に「誰が・いつ使ったのか」の |
サプライチェーン上の | 使い終わった後の保管や廃棄ルールが |
それぞれの部門がバラバラに管理するのではなく、購入台帳とパソコン側の接続許可リストを連動させるなど、仕組みとして一体化させることが成功のポイントです。
業務の実情とシャドーITのリスク
一方で、実際のビジネス現場においては、取引先との交渉や社外の関係者との連携のために、重要データを外部に持ち出したり引き渡したりする業務プロセスが避けられないという実情もあります。
これを考慮せず、セキュリティの強化だけを理由としてすべての持ち出し経路を一律に遮断してしまえば、現場の業務が滞るだけでなく、従業員が企業の管理から外れた「シャドーIT」を利用するリスクを高めます。シャドーITは検知が困難であり、かえって情報流出の潜在的なリスクとなります。
USBメモリを全廃できない現場で求められる安全なルールづくり
リスクを最小化するためにUSBメモリの利用を全面禁止にしたい、と考えるセキュリティ担当者は少なくありません。ただ、閉域環境、災害対応、保守ベンダーとの受け渡し、工場や研究設備、医療機器の更新など、USBメモリが残る現場はどうしても存在します。米国標準技術研究所(NIST)が発行するガイドライン「NIST SP 1334」においても、「USBメモリは現代の業務でも便利な道具である」と認められた上で、ルールとシステムの両面からしっかり管理することが推奨されています。
ルールの形骸化を防ぐ「許可制」の運用方法
USBメモリをゼロにできない現場で最も危険なのは、厳しすぎるルールを作った結果、現場が水面下で未許可のUSBメモリを使ってしまう(実務での抜け道を生む)ことです。
理想論だけで全廃を強制すると、現場では業務を円滑に進めるために管理部門へ申請しないまま私物デバイスや未登録の媒体を使用するケースが生じやすくなります。したがって、実務で目指すべき方向性は「全廃」ではなく、「認められた例外運用を確実に把握・制御すること」となります。規則と現場の実態に乖離を作らず、管理された例外のみを許容するガバナンスの構築が不可欠と言えます。
▶失敗しない内部脅威・情報漏洩対策ソリューションの選び方【無料】ダウンロード
国内外のセキュリティ基準に学ぶUSBメモリ安全利用のポイント
USBメモリの安全利用に関しては、日本の独立行政法人情報処理推進機構(IPA)だけでなく、世界各国のサイバーセキュリティ機関が具体的な方針や推奨策を公開しています。
主要な機関が推奨しているポイントを分かりやすくまとめると、以下のようになります。
機関名 | 主な推奨ポイント | 企業が参考にすべき考え方 |
IPA | 所有者不明のUSBメモリや | 社員への啓発教育と |
CISA | 自動実行機能をオフにし | ルールの周知だけでなく |
NCSC | 必要性を評価し、不要なUSBメモリ挿入口(ポート)は機能を | 不要な挿入口を塞いだり |
ANSSI | 外部からのUSBメモリは、専用の検査用パソコンで事前に調べる | 怪しいUSBメモリをすぐに |
ENISA | USBメモリ利用の | マナーまかせにせず |
すべての機関に共通しているのは、人間の注意だけに頼らず、パソコン側の制限や利用履歴の保存(ログ取得)を組み合わせるべきという点です。
関連記事:内部情報漏洩対策に求められる仕組みと運用|ツール導入だけでは終わらない運用のポイント
USBメモリ対策のカギを握る「接続記録」と「操作記録」のセット分析
セキュリティ対策を技術的な面から考えるとき、最も重要になるのが「ログ(利用履歴)の確認方法」です。
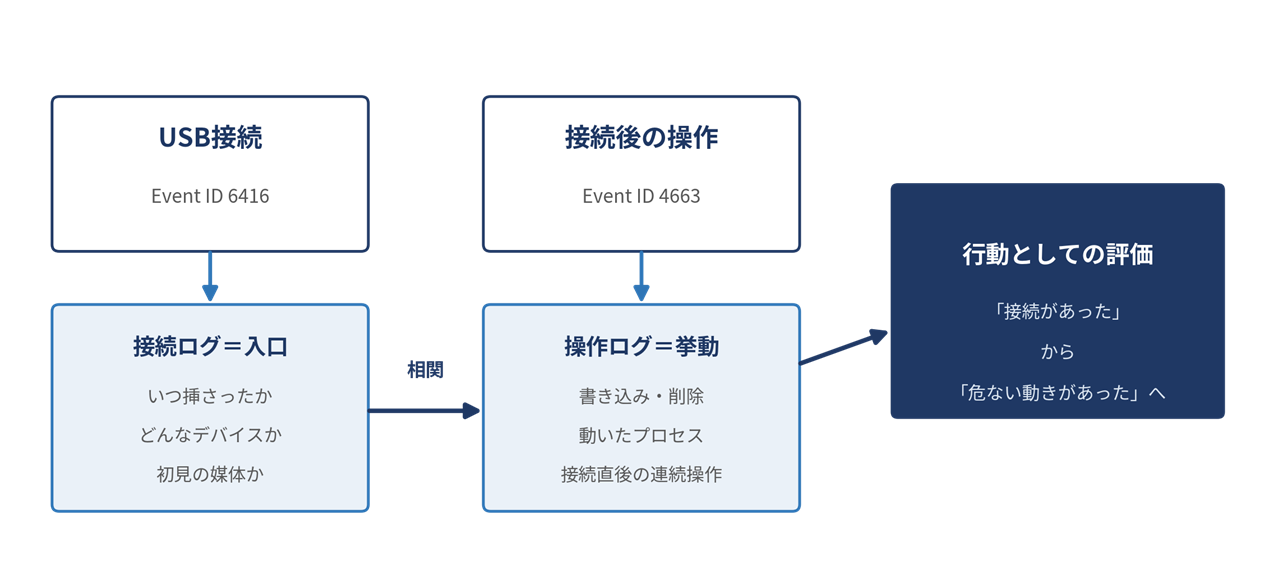
多くの会社では、USBメモリがパソコンに挿されたときの記録(接続ログ)を残しています。Windowsパソコンでは、新しい機器が接続されると「Event ID 6416」という専用の目印(イベントID)で記録が残ります。しかし、「挿されたこと」が分かるだけでは、その後安全に使われたのか、それともデータを盗まれたのかまでは判別できません。
接続ログで分かること | 操作ログで分かること |
いつ挿さったか | 何を書き込んだか、消したか |
どんなデバイスか | どのプロセスが動いたか |
初見の媒体かどうか | 接続直後に不自然な連続操作があったか |
重要なのは、そのあとです。ファイルやリムーバブルストレージ上のオブジェクトへアクセスが要求された時点を示すイベントID 4656 と、実際にどんな操作が行われたかを示すイベントID 4663 を組み合わせて見ると、書き込み、追加、削除、属性変更、そしてどのプロセスが触ったのかが見えてきます。ここまで見えて初めて、「接続があった」から「危ない動きがあった」へ評価を進められます。
NXLogの「Windows USB auditing」(Windows USB監査ガイド)でも、6416、4656、4663に加え、DriverFrameworks系のOperationalログなど、複数のチャネルを組み合わせて見る整理が示されています。現場で必要なのは「USBメモリ監視ツールがあるかどうか」より、接続と操作をひとつながりの行動として読めるかどうかです。
数ある操作ログの中でも、優先して見るべき挙動が存在します。それはUSBメモリの中に置かれた実行ファイルが、端末側にコピーされることなく、USBメモリ上のパスから直接実行されていないかという点です。ファイルの書き込みや削除といった一般的な操作ログの中に埋もれがちですが、リムーバブルメディア上から直接プロセスが起動されたという記録は、通常の業務利用ではまず発生しない挙動であり、他のどの兆候よりも優先度の高い検知シナリオになります。
一般的には、新規プロセスの生成を記録するイベント(Windows Event ID 4688、またはSysmonのEvent ID 1など)を監視し、生成元パスがリムーバブルドライブ配下であり、かつ実行系拡張子(.exe/.bat/.ps1/.cmd/.vbs等)である場合を検知条件とする実装が知られています。
ログ確認の自動化とエルテスのリスク対策サービス
PCのログや外部メディアの接続記録をひとつずつ手作業で遡り、不自然な挙動や前後の相関関係まで追跡することは、日々多忙な情報システム部やセキュリティ担当者にとって現実的ではありません。専任のアナリストや専用ツールがなければ現場は疲弊し、重要な兆候を見落としてしまうリスクが高まります。
こうした現場のリソース限界や監視の穴を解消・補完するために、エルテスでは企業のフェーズや状況に応じた3つのサービスを提供しています
日常のログ確認と相関分析を自動化する内部脅威検知サービス
手作業によるログ確認の限界を解決するために有効なのが、エルテスの「内部脅威検知サービス」です。PCログ、グループウェアログ、勤怠データなどを集約し、AIでユーザーや端末の平常時ベースラインをつくったうえで、アナリストが背景確認まで行うマネージドUEBAとして、私たちエルテスが設計・提供しています。Webポータルではリスクスコアや注意行動をまとめ、相関関係が見える形で表示します。
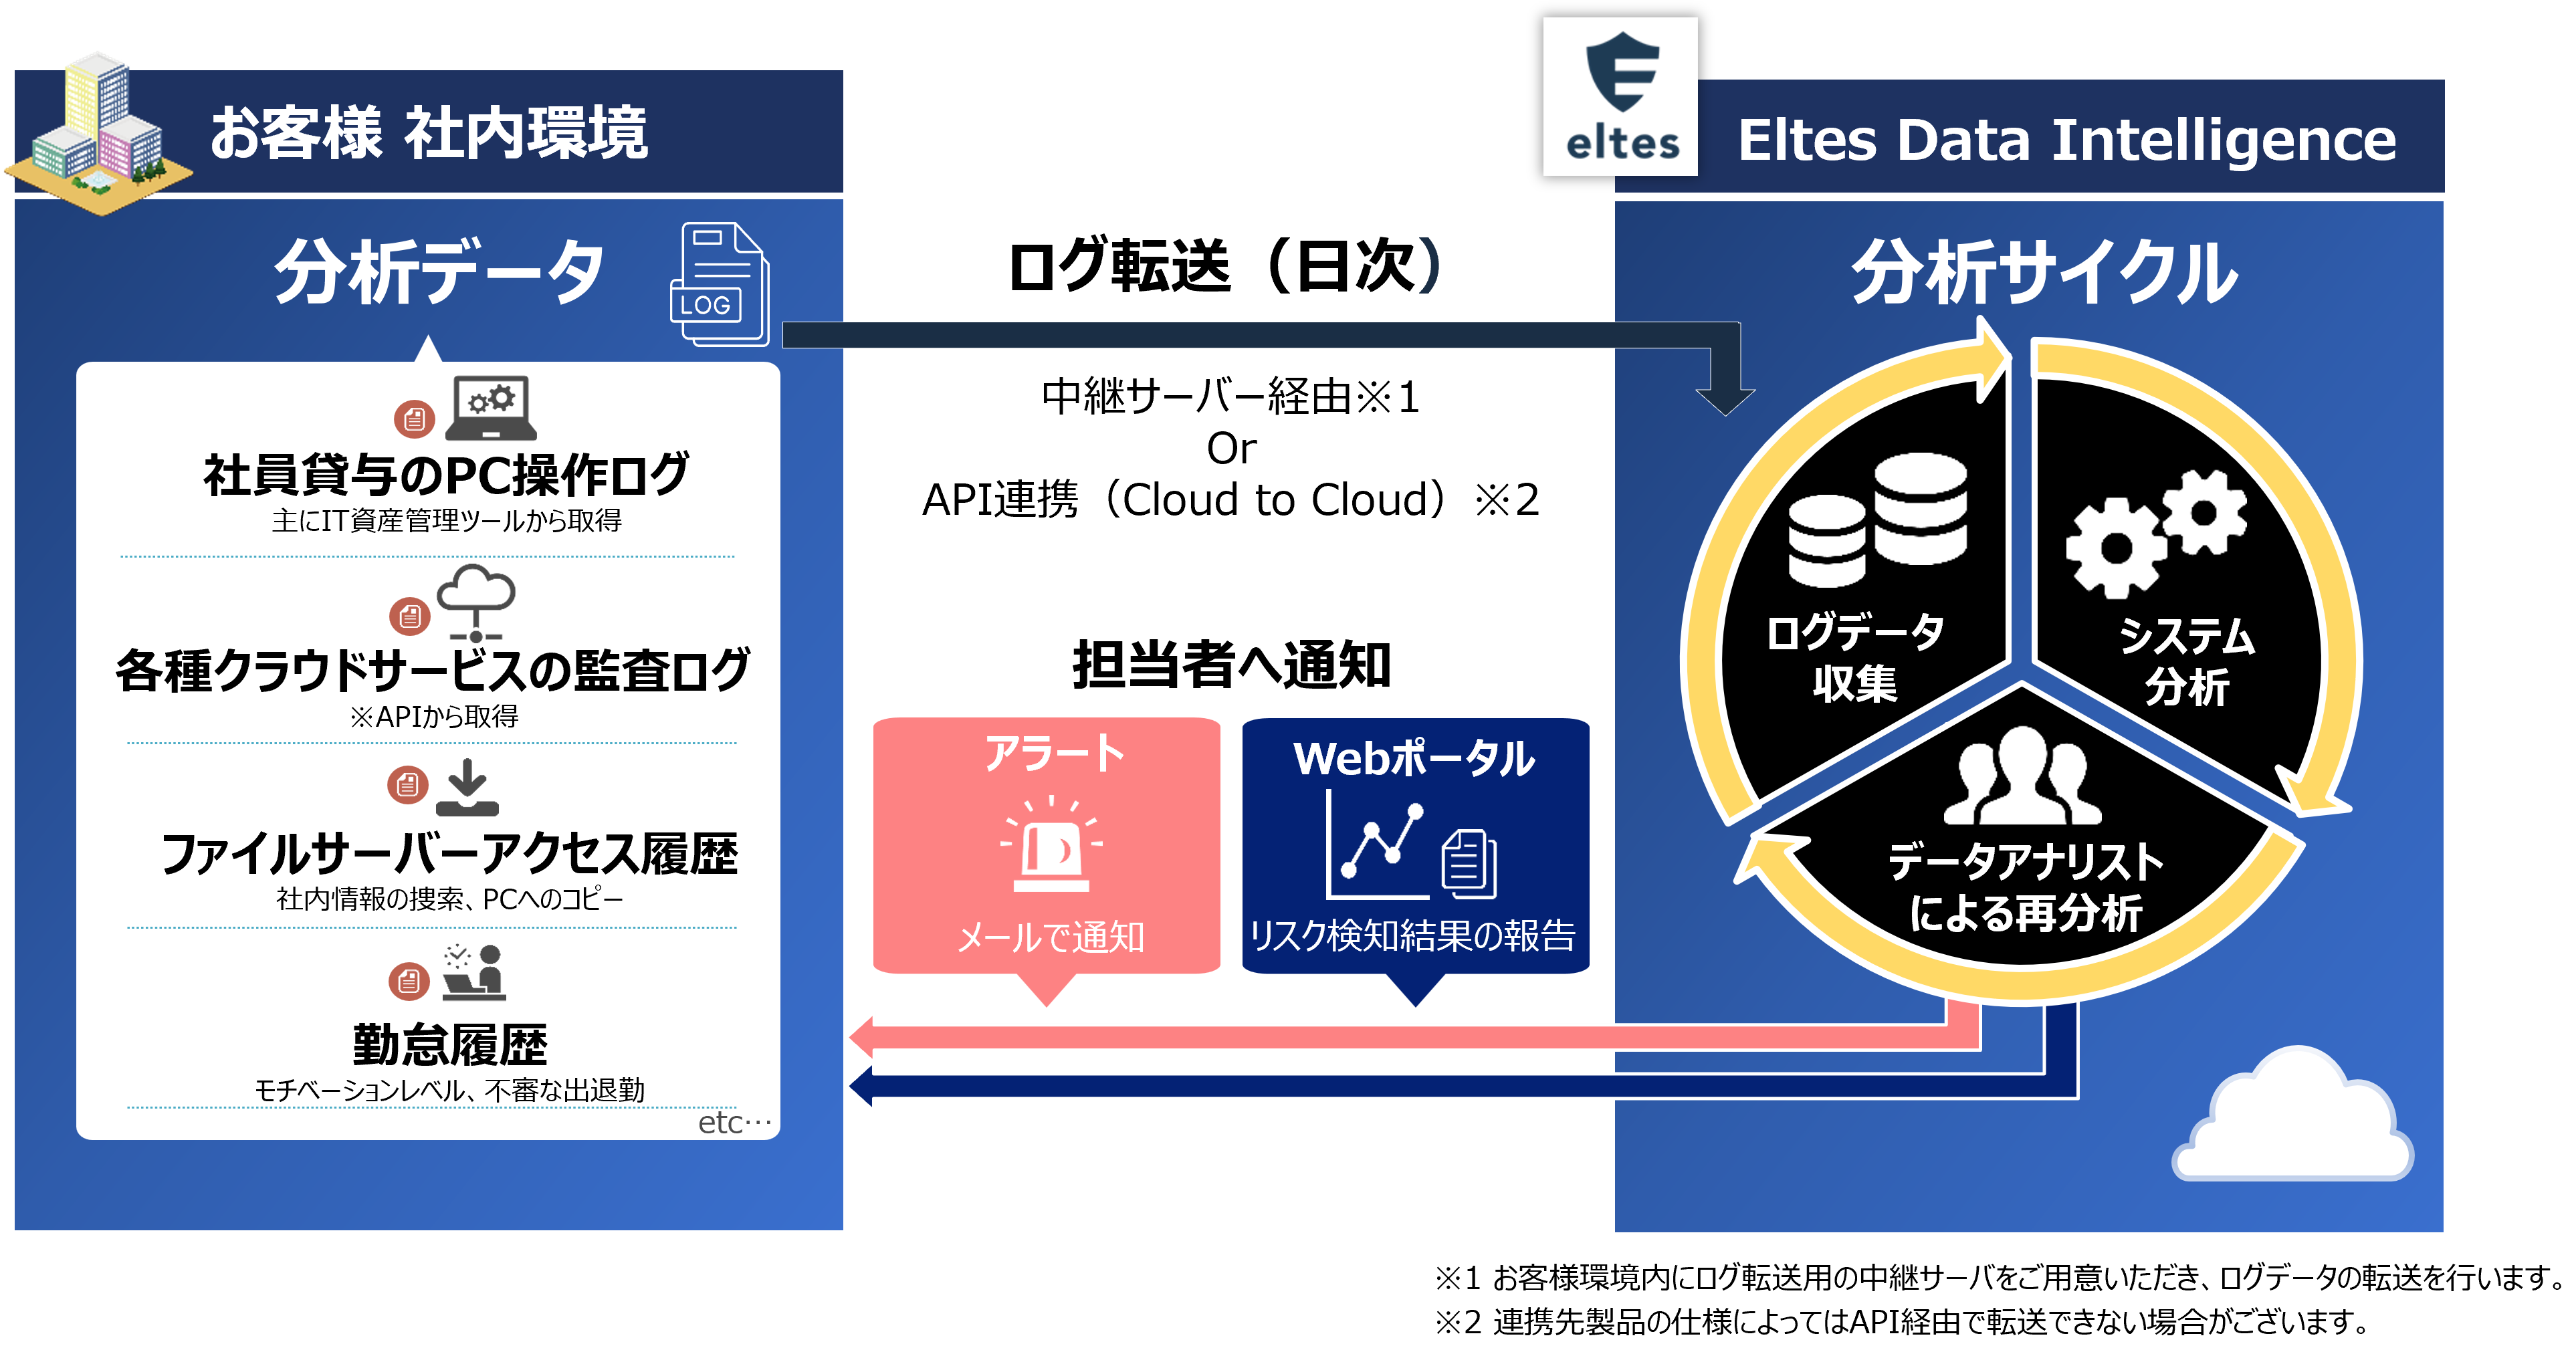
一般的な監視ツールの多くは、USBメモリが挿さったという入口の記録で止まりがちですが、本サービスでは接続の前後にまたがる行動の差分まで分析します。内部不正のトリガーとなる「機会」「動機」「正当化」の3要素を重視し、点としての単発アラートではなく、行動が積み重なっていく「プロセス」を面で捉えることで本質的な検知を行ないます。
さらに、「アラートを出して終わり」にせず、退職・異動時のアクセス権限自動縮小などのシステム連携や、アナリストによる業務文脈を加味した補足など、現場で確実に運用できる対応フローまでを一貫してカバーします
▶内部脅威検知サービスWebポータルで分かること【無料】ダウンロード
平時のセキュリティ体制を棚卸しする内部不正診断サービス
日常的なログ監視を開始する前段階や、自社のセキュリティ管理レベルを客観的に把握したい場合に有効なのが「内部不正診断サービス」です。
平時の「健康診断」として位置づけられており、ポリシー文書やヒアリングに加え、実際のログ分析を組み合わせて組織全体の耐性を診断します。
USBメモリ、メール、ファイル転送アプリ、印刷などの情報出口を整理し、感染USBメモリの横展開調査や「現状どこまでログが見えているか」の棚卸しを行うことで、どこから優先的に手を付けるべきかの明確な優先順位が得られます
有事の初動対応から一気通貫で支援する内部不正ホットライン
万が一、実際に内部不正や情報漏洩の疑いが発生した際の「駆け込み寺」として用意されているのが「内部不正ホットライン」です。
初動対応に関するアドバイスや証拠保全、弁護士・専門家チームとの連携により、事案解決をスピーディーに支援します。
エルテスでは、内部不正診断サービスでリスクを「特定・予防」し、内部脅威検知サービスで日常的に「検知」し、内部不正ホットラインで有事に「対応」するという4段階を一気通貫で支援するエコシステムを展開しています。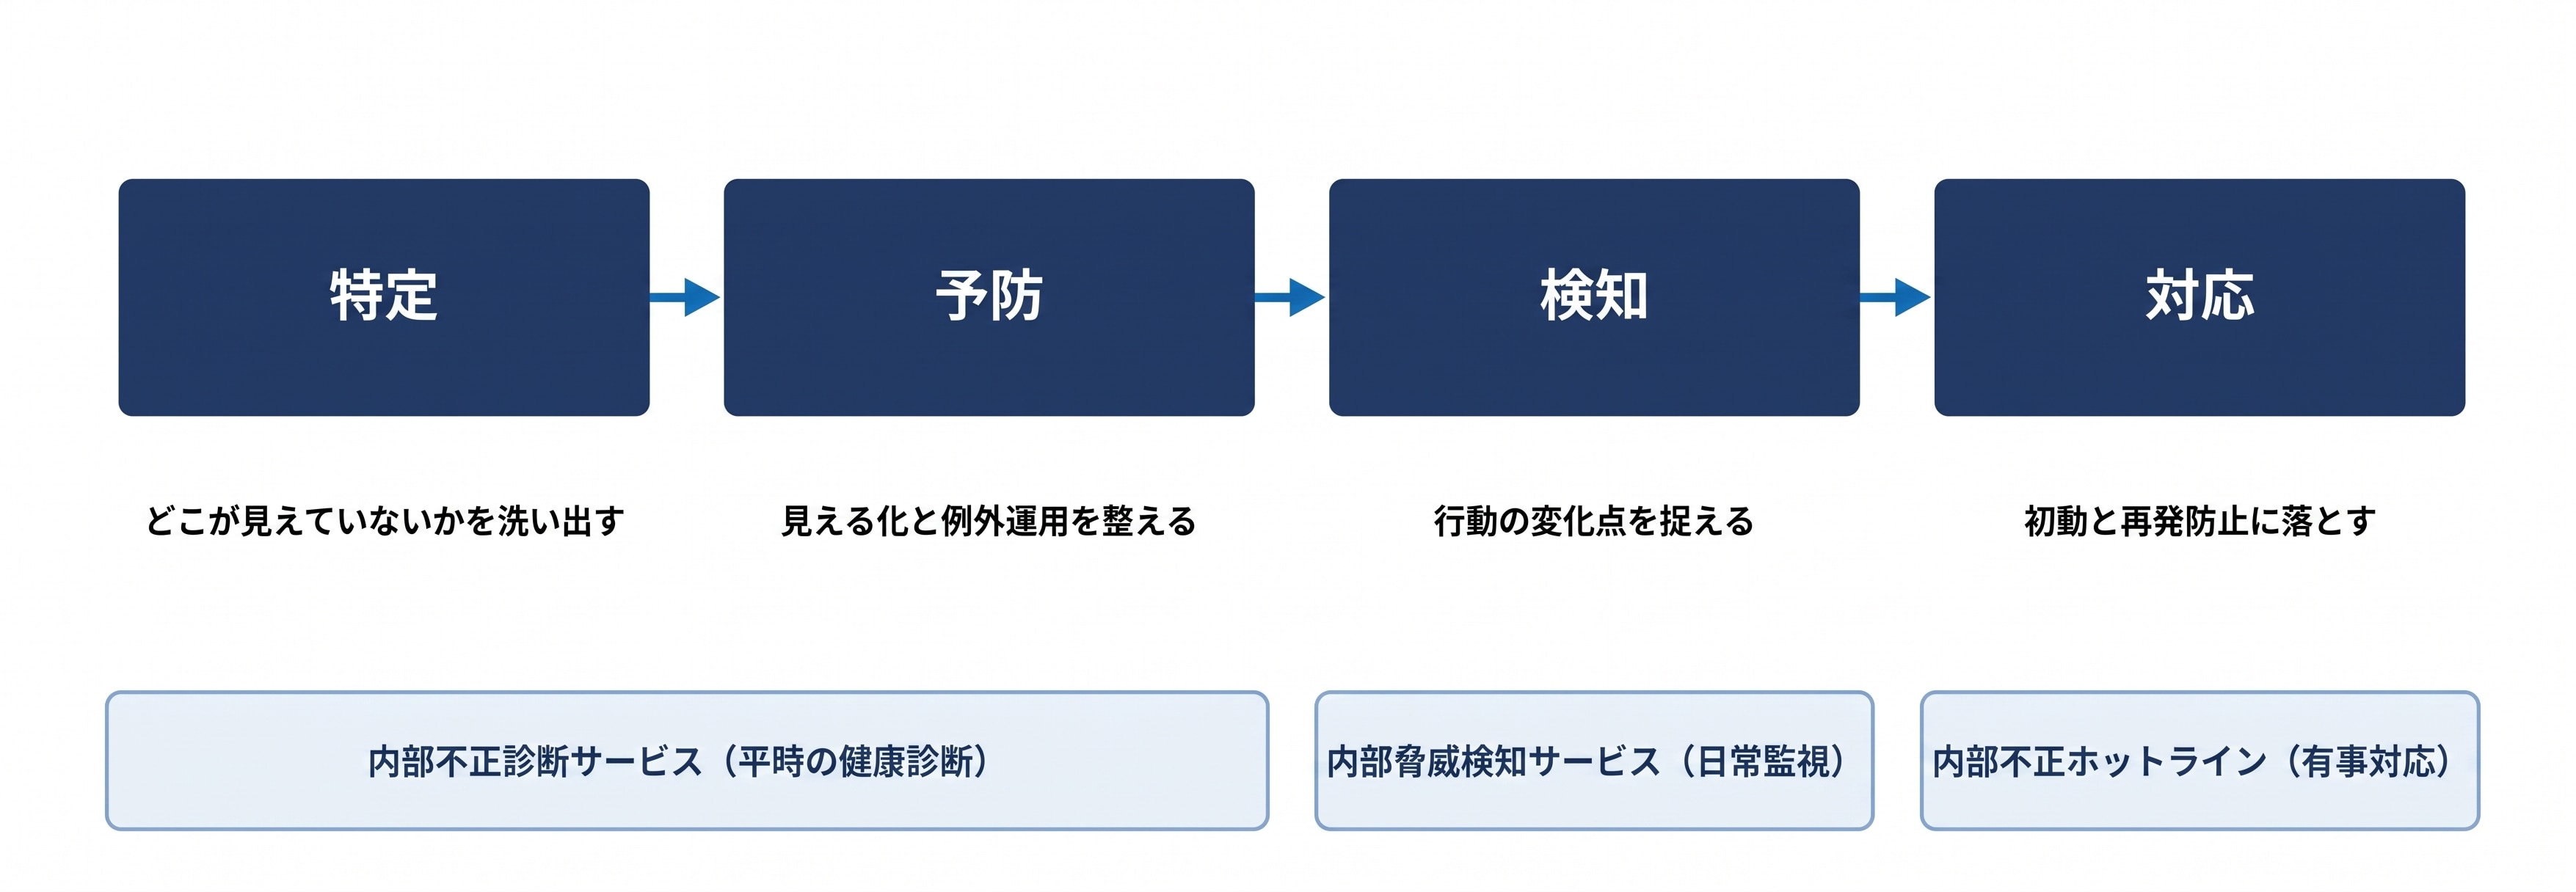
感染USBメモリのように日常業務に潜み、平時と有事の境界線が見えにくい内部脅威に対して、段階的かつ切れ目のない備えを実現します
場面 | エルテスの支援イメージ | 担当者が得られるもの |
平時 | 内部不正診断サービスで | どこが見えていないか |
平時〜有事 | 内部脅威検知サービスでPCログ、勤怠、活動ログを相関し | USBメモリ接続単体ではなく |
有事 | 内部不正ホットラインを含む対応導線で、初動相談と整理を支援 | 調査開始時の迷いを減らし |
不審なUSBメモリが発見された際の正しい初動対応
万が一、感染の疑いがあるUSBメモリが使われたり、不審な動作が確認されたりした場合は、初動対応が被害の拡大を防ぐ運命を分けます。危険なUSBメモリを刺したままパソコンを放置すると、社内ネットワークを通じて他のパソコンへウイルスが広がったり、重要なデータが外に漏れたりする危険があります。
問題が発生した際は、以下の5つのステップで落ち着いて対応しましょう。
1.パソコンをネットワークから切断する: ネット接続のケーブルを抜き、Wi-Fiをオフにして他への感染を防ぎます。
2.該当のUSBメモリを保管する: 原因となったUSBメモリを取り外し、他のパソコンに刺されないよう安全な場所に保管します。
3.使った時間と人物を確認する: 「誰が・いつ・どのパソコンで」使ったかの一次情報を確認します。
4.操作の記録(ログ)を保存する: パソコンに残っている接続記録や操作記録を保存し、専門家が調査できるようにします。
5.同じ種類のUSBメモリがないか調べる: 同じ種類のUSBメモリや同じ購入ルートの機器がないか確認し、必要に応じて利用をストップします。
これらの手順をあらかじめ社内で共有しておくことで、万が一のときも慌てずに対応できます。
まとめ
感染USBメモリによるトラブルで最も恐ろしいのは、不審な動きに気づくまでに時間がかかり、被害が広がってしまうことです。
最後に、企業が今すぐ取り組むべき3つのポイントをまとめます。
取り組むべき重要 | 放置した場合のリスク | 推奨される具体的な対策 |
「購入時」と | 責任の所在が曖昧になり | 購入ルールと現場の使用ルールをそれぞれ整備し |
「挿した記録」と「操作記録」を | USBメモリを挿したことしか | 接続ログだけでなく |
「挿した記録」と「操作記録」を | 全廃を強制すると水面下で | 許可制のルールを作り |
「うちの会社は大丈夫だろうか」「ログは取っているけれどチェックできていない」といった不安がある場合は、まずこの3つの視点から社内のセキュリティ体制を見直してみることをおすすめします。また、ログの管理についてご不明点等ある場合はお気軽にエルテスにご相談ください。