生成AIのリスクとは?「生成AIリスクマップ」でリスクを整理
この記事におけるポイント
- 生成AIのリスクを、「入力・処理・出力」の3つの利用フェーズと、それらを横断する「組織/ガバナンス」の計4層に分け、内部脅威・外部脅威という2つの発生源で体系的に整理
- 当社が整理した「生成AIリスクマップ」で、想定されるリスクを分類
- 影響範囲と発生頻度の観点から「生成AIリスク7大分類」に要約し、実務での優先順位を可視化
- リスクを整理し、正しく把握した上で、ガイドライン整備・ログ可視化・継続的な教育をセットで運用するリスクベースアプローチが、生成AIを安全に活用し続ける鍵となる
生成AIのリスクとして「情報漏洩」や「権利問題」、「シャドーAI」、「ハルシネーション」など、さまざまなリスクが挙げられます。いざ生成AIのリスクについて調べようとしても、リスクの種類が多く、結局、生成AIにはどのようなリスクがあり、企業はどこに気を付けるべきなのかが分かりづらくなっているのではないでしょうか。
このコラムでは、生成AIのリスクを「入力・処理・出力・組織ガバナンス」という4つの層と、社内起因・外部脅威という2つの発生源を軸に、当社独自の「生成AIリスクマップ」として整理しました。さらに、影響範囲と発生頻度の観点から「生成AIリスク7大分類」に要約し、実務で優先すべきリスクが一目で分かるように紹介しています。自社の生成AI活用を考える際の参考としてご活用ください。
目次[非表示]
- 1.なぜ今、生成AIのリスク管理(ガバナンス)が急務なのか
- 2.生成AIリスクの7大分類とリスク度
- 2.1.① 情報漏洩(リスク度:★★★★★)
- 2.2.② 権利侵害(著作権・商標・肖像権)(リスク度:★★★★★)
- 2.3.③ ハルシネーション・誤情報の鵜呑み(リスク度:★★★★☆)
- 2.4.④ 組織・ガバナンス不備(リスク度:★★★★☆)
- 2.5.⑤ エージェント誤操作・データ改変(リスク度:★★★☆☆)
- 2.6.⑥ ブランド毀損・レピュテーション(リスク度:★★★☆☆)
- 2.7.⑦ 悪用ツール化(攻撃・犯罪支援)(リスク度:★★★☆☆)
- 3.生成AIのリスクの種類とは?生成AIリスクマップで整理する
- 3.1.入力時のリスク
- 3.2.処理・システムのリスク
- 3.3.出力時のリスク
- 3.4.組織・ガバナンス層のリスク
- 4.まとめ
- 5.よくある質問
▶ユーザーの検索行動が変化生成AI時代における新たな企業リスクとは【無料】ダウンロード
なぜ今、生成AIのリスク管理(ガバナンス)が急務なのか
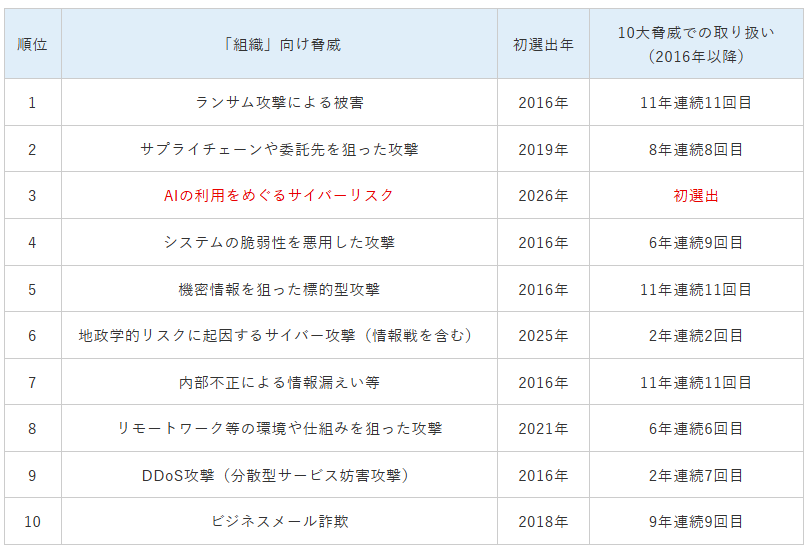 引用:IPA「情報セキュリティ10大脅威 2026 [組織]」
生成AIを含むAIに関わるサイバーリスクは、IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」で、組織向けの3位に初めて選出されました。IPAは、この脅威について、AIに対する不十分な理解による意図しない情報漏洩や他者の権利侵害、AIが生成した結果を十分に検証せず利用することによる問題、AIの悪用によるサイバー攻撃の容易化・巧妙化などを挙げています。
これまで当社へご相談いただいた多くの企業が抱えている悩みは、「規制しすぎて生成AIが使えない」「どこまで生成AIを使って問題ないのか」といったものでした。その悩みを深掘りすると、「生成AIのリスクが具体的に何で、どのような対策をし、どこまでリスクを許容すればよいのか整理できない」という状態にある企業も少なくありません。
生成AIの活用が進まない原因の一つとして、想定されるリスクとその対策、対策後にも残るリスク、そして自社として許容できる範囲が体系的に整理されていない点も挙げられます。まずは、自社にはどのようなリスクがあるのかを正しく把握し、どのリスクから対応していくべきか優先順位をつけることが、ガバナンス構築の出発点になります。
生成AIリスクの7大分類とリスク度
後述する37項目の詳細なリスクを、影響範囲(発覚時のダメージの大きさ)と、当社に寄せられる相談やインシデントの傾向を踏まえた発生頻度の観点から、7つの大分類に整理しました。
特に情報漏洩と権利侵害は、企業が生成AIの積極的な活用に踏み切れない要因の一つになっていると感じます。
大分類 | リスク度 | 当社に寄せられる相談から見える実態 |
① 情報漏洩 | ★★★★★ | 生成AI活用を進めるうえで、 |
② 権利侵害(著作権・商標・肖像権等) | ★★★★★ | 法的判断が絡み、リスクの予測や対策が難しい |
③ ハルシネーション・誤情報の妄信 | ★★★★☆ | 相談は多いが、確認体制などで対策しやすい |
④ 組織・ガバナンス不備 | ★★★★☆ | 担当者やKPIが定まらず、 |
⑤ エージェント誤操作・データ改変 | ★★★☆☆ | 活用企業がまだ少なく、 |
⑥ ブランド毀損・レピュテーション | ★★★☆☆ | 生成AIへの受容が進み、様子見の企業も多い |
⑦ 悪用ツール化(攻撃・犯罪支援) | ★★★☆☆ | 国内での被害事例が少なく、後回しになりやすい |
① 情報漏洩(リスク度:★★★★★)
生成AIに機密情報や個人情報を入力してしまうといった「入力時に発生する」情報漏洩だけでなく、社内データを検索・集約する機能によって、本来アクセス権のない情報が発掘されてしまう「オーバーシェアリング」も情報漏洩に含まれています。
ある企業では従業員が生成AIに「〇〇さんの給与を教えて」と質問したところ、権限設定の不備により給与情報が回答されてしまったという事例も発生しているといいます。また、生成AIとのチャット履歴が検索エンジンにインデックスされ、第三者が閲覧できる状態になっていたという事例も国内外で確認されています。
情報漏洩については、生成AIに情報を入力すること自体がNDA違反になるといった問題や、情報漏洩が発生した場合の責任の所在が曖昧になるといった問題など、設定や運用だけでは解消できないものも含まれています。こうした点が情報漏洩リスクの厄介さであり、会社として厳しく規制する必要がある一方、それが生成AIの積極的な活用の妨げになってしまっている企業も少なくありません。
② 権利侵害(著作権・商標・肖像権)(リスク度:★★★★★)
生成AIは学習したデータをもとに生成するため、出力結果が既存の著作物や商標に意図せず似てしまうというリスクがあります。
本人にそのつもりがなかったとしても、商標権侵害であれば、登録された商標と類似したものを商業目的で使用することで侵害となる可能性があります。また、著作権侵害については「類似性」と「依拠性」の2点から判断され、両方が認められた場合に侵害と判断される可能性があります。
芸能人の肖像や声を無断利用したAIコンテンツがSNS上で拡散された事例や、有名キャラクターに酷似した広告ビジュアルが問題となり、企業が広告を取り下げた事例など、経済的損失にもつながり得る事例が見られています。
生成AIに関する著作権法制は現在も議論が続いており、判例の蓄積がまだ少ないことに加え、このリスクを把握するには法的な知識も必要です。こうした事情が、権利侵害リスクを一段と複雑にしています。
関連記事:生成AIは著作権違反?ビジネスで使用できる?著作物として扱われる条件を徹底解説
③ ハルシネーション・誤情報の鵜呑み(リスク度:★★★★☆)
生成AIが誤った情報を、あたかも事実であるかのように説得力を持って出力してしまう現象をハルシネーションと呼びます。司法文書に偽の引用が含まれていた事例や、学術論文において偽の引用が多数発見された調査事例などもあり、ハルシネーションは専門性の高い分野や新しい情報を扱う場面で特に注意が必要です。
このリスクの特徴は、Human-in-the-Loop(人間による最終確認)の徹底や、出力を鵜呑みにしないというルール、生成したコンテンツに「生成AIの利用」を明記することなどによって、比較的対策しやすい点にあります。
現在は、生成AIをこれから活用していく段階の企業も多いことから、生成AI特有のリスクであるハルシネーションが注目されやすい状況になっているのではないかと考えています。今後、このリスクが完全になくなることはないにしろ、誰もがハルシネーションの存在を認知し、適切に対処できる状況が作られれば、リスク度は低減していくと見通しています。
④ 組織・ガバナンス不備(リスク度:★★★★☆)
技術的なリスクではなく、組織体制そのものに起因するリスクとして整理しています。利用ルールや責任者が定まっていない、各国のAI規制(EU AI Act等)の確認や対応が後手に回っている、インシデント発生時のベンダーとの責任分担が整理されていない、といった状態が該当します。
現場でよく見られるのは、AIガバナンスの担当が情報システム部門やDX推進部門に委ねられているものの、それを評価するKPIが定まっていないために優先順位が下がりやすいという構造です。また、担当者も兼任で対応しているケースが多く、リソースの面でも後回しになりやすい状況があります。
誰も「損」をする担当者がいないまま、リスクが放置されやすいという意味で、静かに拡大していくタイプのリスクといえるでしょう。
▶ 形骸化しない自社ガイドラインの再設計手順【無料】ダウンロード
⑤ エージェント誤操作・データ改変(リスク度:★★★☆☆)
自らタスクを計画し、ファイルやツールを自律的に操作する「AIエージェント」が及ぼすリスクを指します。
AIエージェントが、本番環境に対して意図しない操作を行った事例や、コーディングエージェントが本番データベースやバックアップを削除した事例なども報告されています。共通する原因として、AIエージェントに付与された権限が過剰であることや、削除や書き換えといった重大な操作の前に人間の承認を挟む設計になっていなかったことが挙げられます。
現時点では生成AIを導入し始めた企業が中心であり、AIエージェントの積極的な活用まで進んでいる企業はまだ多くありません。そのため、現時点でのリスク度は低めですが、利活用が進むにつれて、このリスクは着実に増加していくと見込んでいます。
関連記事:【事例に学ぶ】AIエージェント導入に潜むリスクと対策
⑥ ブランド毀損・レピュテーション(リスク度:★★★☆☆)
生成AIによるコンテンツをSNS等で公開した後に、「不気味の谷」現象と呼ばれるAI特有の違和感や、倫理的な配慮不足によって炎上するリスクを指しています。指の本数や文字の乱れといった生成物特有の粗さが「品質管理ができていない」という批判につながったり、故人を模したAIチャットボットが遺族やファンからの抗議を招いたりする事例が見られています。
差別的な表現やバイアスがかかった内容など、生成したコンテンツそのものに問題がある場合は、企業側の管理体制の問題として残り続けます。一方、「生成AIで生成したコンテンツである」という理由での感情的な拒否反応は、社会全体の生成AIへの受容度に影響される部分もあります。
生成AIの活用そのものへの抵抗感は徐々に緩和されつつあると感じていますが、未だ様子見の企業も多くあります。生成AIの利用が一般的なものになったとしても、企業側のレビューやチェック体制は引き続き重要になると考えています。
▶事例から学ぶSNS炎上から企業やブランドを守る対応のポイント【無料】ダウンロード
⑦ 悪用ツール化(攻撃・犯罪支援)(リスク度:★★★☆☆)
生成AIが攻撃者側のツールとして悪用されるリスクです。プロンプトインジェクション、マルウェアコードの生成支援、フィッシング詐欺メールの大量自動生成などが該当します。
実際に、AIコーディング拡張機能に対して外部リポジトリ経由で不正な命令を注入しようとした事例や、生成AIを利用して不正プログラムを作成し、企業へのサイバー攻撃に悪用した事例なども報告されています。
国内では、この分野の被害事例の報告が海外と比較するとまだ少ないこともあり、従来のセキュリティ対策で十分だという誤解や認識不足から、対応の優先順位が下がりがちです。しかし、攻撃側の生成AI活用は世界的に高度化が進んでおり、今後、国内でも表面化する事例は増加していくと見込まれます。
生成AIのリスクの種類とは?生成AIリスクマップで整理する
前章の7大分類は、さらに細分化すると以下の37項目に分解できます。
ここから先で解説するのは、データの流れ(入力・処理・出力)と発生源(内部起因・外部脅威)の2軸に、フェーズを横断する「組織・ガバナンス層」を加えた、当社独自の「生成AIリスクマップ」です。
※複数の起因にまたがるリスクは、主たる起因に基づいて整理しています
※2026年8月12日時点の情報
入力時のリスク
入力時のリスクとは、生成AIにプロンプトを入力する瞬間に発生するリスクを指しています。
内部起因・運用リスクとしては、「機密情報や個人情報等といった入力禁止情報の入力」や「シャドーAI」、「入力情報のモデル改善・再学習等への意図しない利用・漏洩」など5項目、外部脅威・悪用リスクとしては「直接プロンプトインジェクション」「ジェイルブレイク」など3項目があり、合計8つのリスクに整理しています。
・内部起因・運用リスク(社内・ガバナンス側)
No | リスク | リスクカテゴリ |
1 | 機密情報・個人情報・コード等の不適切入力 | セキュリティ/法務・コンプライアンス |
2 | シャドーAI(未許可ツールの利用) | セキュリティ/事業継続・体制 |
3 | 入力情報のモデル改善・再学習等への意図しない利用・漏洩 | セキュリティ/法務・コンプライアンス |
4 | 誤操作・確認不足による誤送信 | セキュリティ |
5 | 入力時のメタデータ(誰が・いつ・どの環境から入力したか)の意図しない収集・蓄積 | セキュリティ/法務・コンプライアンス |
・外部脅威・悪用リスク(第三者・攻撃側)
No | リスク | リスクカテゴリ |
6 | 直接プロンプトインジェクション | セキュリティ |
7 | ジェイルブレイク(安全機構の回避) | セキュリティ/ |
8 | 音声・画像の不正入力によるなりすまし試行(マルチモーダル特有) | セキュリティ/倫理・レピュテーション |
処理・システムのリスク
処理・システムのリスクとは、プロンプト入力後、生成AIの内部やシステム連携部分で発生し得るリスクを指しています。
内部起因・運用リスクとしては「オーバーシェアリング」や「無計画な外部APIやSaaSとの連携」など6項目、外部脅威・悪用リスクとして「モデル抽出・蒸留攻撃」や「間接プロンプトインジェクション」など6項目の、合計12のリスクに整理しています。
生成AIを利用するシステムでは、入力した情報が外部のAIサービスやクラウド基盤に送信される場合があります。そのため、利用するサービスのデータ取り扱いや保存・学習設定、契約内容などを確認した上で、どの情報を入力できるか判断する必要があります。
・内部起因・運用リスク(社内・ガバナンス側)
No | リスク | リスクカテゴリ |
9 | 海外リージョン経由の | 法務・コンプライアンス |
10 | 委託先・ベンダーとのNDA(機密保持契約)/契約範囲違反 | 法務・コンプライアンス/ |
11 | オーバーシェアリング | セキュリティ |
12 | 自走型AI(エージェント)の誤操作・ | セキュリティ/品質・業務品質 |
13 | 無計画な外部API連携・SaaS統合 | セキュリティ/事業継続・体制 |
14 | オプトアウト未設定・共有設定ミス | セキュリティ/ |
・外部脅威・悪用リスク(第三者・攻撃側)
No | リスク | リスクカテゴリ |
15 | モデル抽出・蒸留攻撃(知的財産の盗難) | セキュリティ/法務・コンプライアンス |
16 | RAG(外部情報を参照して回答を生成する仕組み)/外部API連携の脆弱性を突いた不正操作 | セキュリティ |
17 | クラウド基盤・通信経路の侵害によるデータ傍受 | セキュリティ |
18 | サプライチェーン攻撃(利用モデル/OSS/リポジトリ経由のコード注入含む) | セキュリティ/事業継続・体制 |
19 | 間接プロンプトインジェクション(外部情報等に埋め込まれた悪意ある命令の読み込み) | セキュリティ |
20 | 学習データの汚染(データポイズニング) | セキュリティ/品質・業務品質 |
出力時のリスク
出力時のリスクは、生成された内容を活用する段階で発生するリスクを指します。
内部起因・運用リスクとして「ハルシネーションの鵜呑みによる意思決定ミス」や「著作権・商標権・肖像権の侵害」など5項目、外部脅威・悪用リスクとして「ディープフェイクによるなりすまし・詐欺」や「マルウェアコード生成への悪用」など4項目の、合計9つのリスクに整理しています。
・内部起因・運用リスク(社内・ガバナンス側)
No | リスク | リスクカテゴリ |
21 | ハルシネーション(誤情報を事実のように出力する現象)の妄信による意思決定ミス | 品質・業務品質/事業継続・体制 |
22 | バイアス・差別表現・倫理的配慮不足による炎上(故人模倣AI等の事例含む) | 倫理・レピュテーション |
23 | AI生成物の利用に伴う著作権・商標権・肖像権の侵害 | 法務・コンプライアンス |
24 | 文脈不適合・AI生成物特有の違和感による炎上(不気味の谷、TPOへの配慮不足) | 倫理・レピュテーション |
25 | 生成AIの迎合的な回答による判断の偏り、エコーチェンバー化 | 品質・業務品質 |
・外部脅威・悪用リスク(第三者・攻撃側)
No | リスク | リスクカテゴリ |
26 | ディープフェイクによるなりすまし・詐欺 | 倫理・レピュテーション/法務・コンプライアンス |
27 | ディープフェイクによる性的画像の捏造・拡散 | 倫理・レピュテーション/法務・コンプライアンス |
28 | 高度なマルウェアコード生成への悪用 | セキュリティ |
29 | フィッシング詐欺メール等の大量自動生成 | セキュリティ/倫理・レピュテーション |
組織・ガバナンス層のリスク
組織・ガバナンス層のリスクは、特定の利用フェーズには収まらない、企業の体制そのものに起因する構造的なリスクとして分類しています。
内部起因・運用リスクとして「利用ルール・責任者の不在」や「AI関連法令の把握・対応の遅れ」など6項目、外部起因・第三者脅威リスクとして「AIベンダーの事故による連鎖被害」や「多重下請けによる委託先の不透明化」の2項目、合計8つのリスクに整理しています。
・内部起因・運用リスク(社内・ガバナンス側)
No | リスク | リスクカテゴリ |
30 | 利用ルール・責任者の不在 | 事業継続・体制 |
31 | 従業員のスキル・判断力の劣化 | 品質・業務品質/事業継続・体制 |
32 | AI関連法令の把握・適用判定・対応の遅れ | 法務・コンプライアンス |
33 | インシデント発生時の責任分担が未整理 | 法務・コンプライアンス/事業継続・体制 |
34 | アクセス・秘密管理の不備による | 法務・コンプライアンス/事業継続・体制 |
35 | 監査・記録・説明責任への対応不備 | 法務・コンプライアンス |
・外部起因・第三者脅威リスク(ベンダー・攻撃者側)
No | リスク | リスクカテゴリ |
36 | AIベンダー自体のセキュリティ事故による連鎖被害 | セキュリティ/事業継続・体制 |
37 | 多重下請け構造による委託先の不透明化 | セキュリティ/法務・コンプライアンス/事業継続・体制 |
まとめ
生成AIには、その仕組みが起因するリスクや、クラウドサービスとしてのリスク、社内の運用や管理体制に起因するリスクまで、様々なリスクが存在します。しかし、そのリスクを過度に恐れて利用を全面的に禁止する必要はないと考えています。リスクの種類や影響度を把握し、自社の利用目的や許容水準に応じた対策を講じることで、安心して活用できる状態をつくることは可能です。
このコラムでは、生成AIのリスクを影響範囲と発生頻度の観点から「生成AIリスク7大分類」に整理しました。さらに、「入力・処理・出力・組織」の4層と「内部脅威・外部脅威」の2つの発生源から37項目に整理し、「生成AIリスクマップ」としてまとめています。企業がどのリスクから対応していくべきかを把握できるようにしています。
自社にとって影響の大きいリスクはどこにあるのか、現在の対策でどこまでカバーできているのか、対策が十分でない領域はどこなのかを確認したうえで、「対策できていないリスクは利用ガイドラインにルールとして盛り込む」「システムだけでは防ぎきれないリスクは運用ルールや従業員研修で補う」「既存の管理体制によって影響を限定できるリスクは、残存リスクを確認したうえで許容する」といった判断につなげていくことが重要です。
生成AIの活用を進めるうえでは、ガイドラインの整備、ログによる可視化、継続的な社内リテラシー教育を組み合わせ、効果測定を行いながら統制力を高めていくことが求められます。すべてのリスクを一律に規制するのではなく、自社の利用状況やリスクの大きさに応じて対応を考えることで、安全性と利便性のバランスを取りながら生成AIを活用できるようになります。
「自社にとって重要なリスクがどこにあるのか分からない」「現在の対策でどこまで守れているのか確認したい」「どこまで生成AIの利用を認めるべきか判断基準を整えたい」といったお悩みがありましたら、ぜひエルテスへご相談ください。
関連記事:生成AIリスクとは?企業が知るべき危険性と安全対策ガイド
よくある質問
Q. 生成AIで一番警戒すべきリスクは何ですか?
企業から寄せられる相談件数と影響範囲の両面から見ると、特に警戒すべきなのは「情報漏洩」と「権利侵害」です。
情報漏洩は、機密情報や個人情報を生成AIに入力してしまうケースだけでなく、社内データを検索・参照する機能によって、本来アクセスできない情報まで発掘される「オーバーシェアリング」なども含まれます。さらに、NDA違反や情報漏洩が発生した場合の責任所在など、設定や運用だけでは整理しきれない問題もあります。
権利侵害についても、生成AIの出力が既存の著作物や商標などに意図せず類似する可能性があり、AIに関する判例もまだ十分に蓄積されていません。法的な判断が難しい領域であることから、情報漏洩と並んで企業が生成AIの活用を進めるうえで大きな課題になっています。
Q. ハルシネーションはどうすれば防げますか?
ハルシネーションは生成AIの仕組み上、完全になくすことが難しいリスクです。生成AIは必ずしも事実を確認したうえで回答しているわけではないため、専門性の高い分野や新しい情報を扱う場面では、誤った情報が含まれる可能性があります。
実務では、生成AIの出力をそのまま利用せず、人が最終的に確認する「Human-in-the-Loop」を徹底することが重要です。加えて、一次情報や公式資料と照合する運用を定めることで、誤情報による判断ミスを抑えやすくなります。
また、生成AIを利用して作成したコンテンツであることを明記するなど、用途に応じたルールを設けることも対策の一つです。
Q. 生成AIのリスクは企業の何が原因で起きますか?
生成AIのリスクは、生成AIそのものだけが原因になるわけではありません。設定や運用、組織体制の不備がリスクにつながるケースも多くあります。
たとえば、アクセス権限の設定ミスによって本来見られない社内情報が発掘される「オーバーシェアリング」や、AIエージェントに必要以上の権限を与えてしまうケースが挙げられます。また、AIガバナンスの担当部門や責任者が明確になっていないことで、対応が後回しになるケースもあります。
生成AIを安全に利用するためには、「生成AIが危険かどうか」だけを見るのではなく、自社の設定・運用・組織体制のどこにリスクがあるのかを整理することが重要です。
Q. 生成AIのリスクに関して、企業が取るべき安全対策は?
生成AIの対策は、大きく「技術・インフラ」「運用・ログ監視」「人・組織」の3つの観点から考えることができます。
技術・インフラでは、学習オプトアウトの設定やアクセス権限の見直し、未許可の生成AI利用を検知・制御する仕組みなどが挙げられます。
運用・ログ監視では、監査ログを収集・分析し、誰がどのように生成AIを利用しているのかを把握します。ハルシネーションへの対策として、Human-in-the-Loopによる最終確認を組み込むことも重要です。
人・組織の面では、業務に応じた利用ガイドラインを整備し、継続的に社内教育を行う必要があります。ガイドラインを作って終わりにするのではなく、ログによる利用状況の可視化や教育と組み合わせながら、実際の運用に合わせて見直していくことが重要です。
Q. AIガバナンスを担当する部門はどこが適切ですか?
決まった正解があるわけではなく、企業ごとに適した体制を検討する必要があります。
当社が企業と接する中では、情報システム部門やDX推進部門がAIガバナンスを兼任しているケースが多く見られます。ただし、AIガバナンスに関するKPIや評価指標が定まっていない企業も多く、担当者が必要性を感じて自主的に対応しているものの、組織としての優先順位が上がりにくい状況もあります。
技術面だけでなく、法務や事業部門も含めて連携し、誰が最終的な意思決定を担うのかを明確にしておくことが、実効性のあるAIガバナンスを構築するうえで重要です。
生成AIリスク対策・相談は、エルテスへ